> For the complete documentation index, see [llms.txt](https://docs.maiagent.ai/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.maiagent.ai/tech/platform-development/ai-gateway-security.md).

# AI Gateway 安全性

從「AI 中轉站」事件看企業使用多模型的真正風險，以及 MaiAgent AI Gateway 在來源、模型、資料、責任、紀錄五個面向提供的保障與目前的限制。

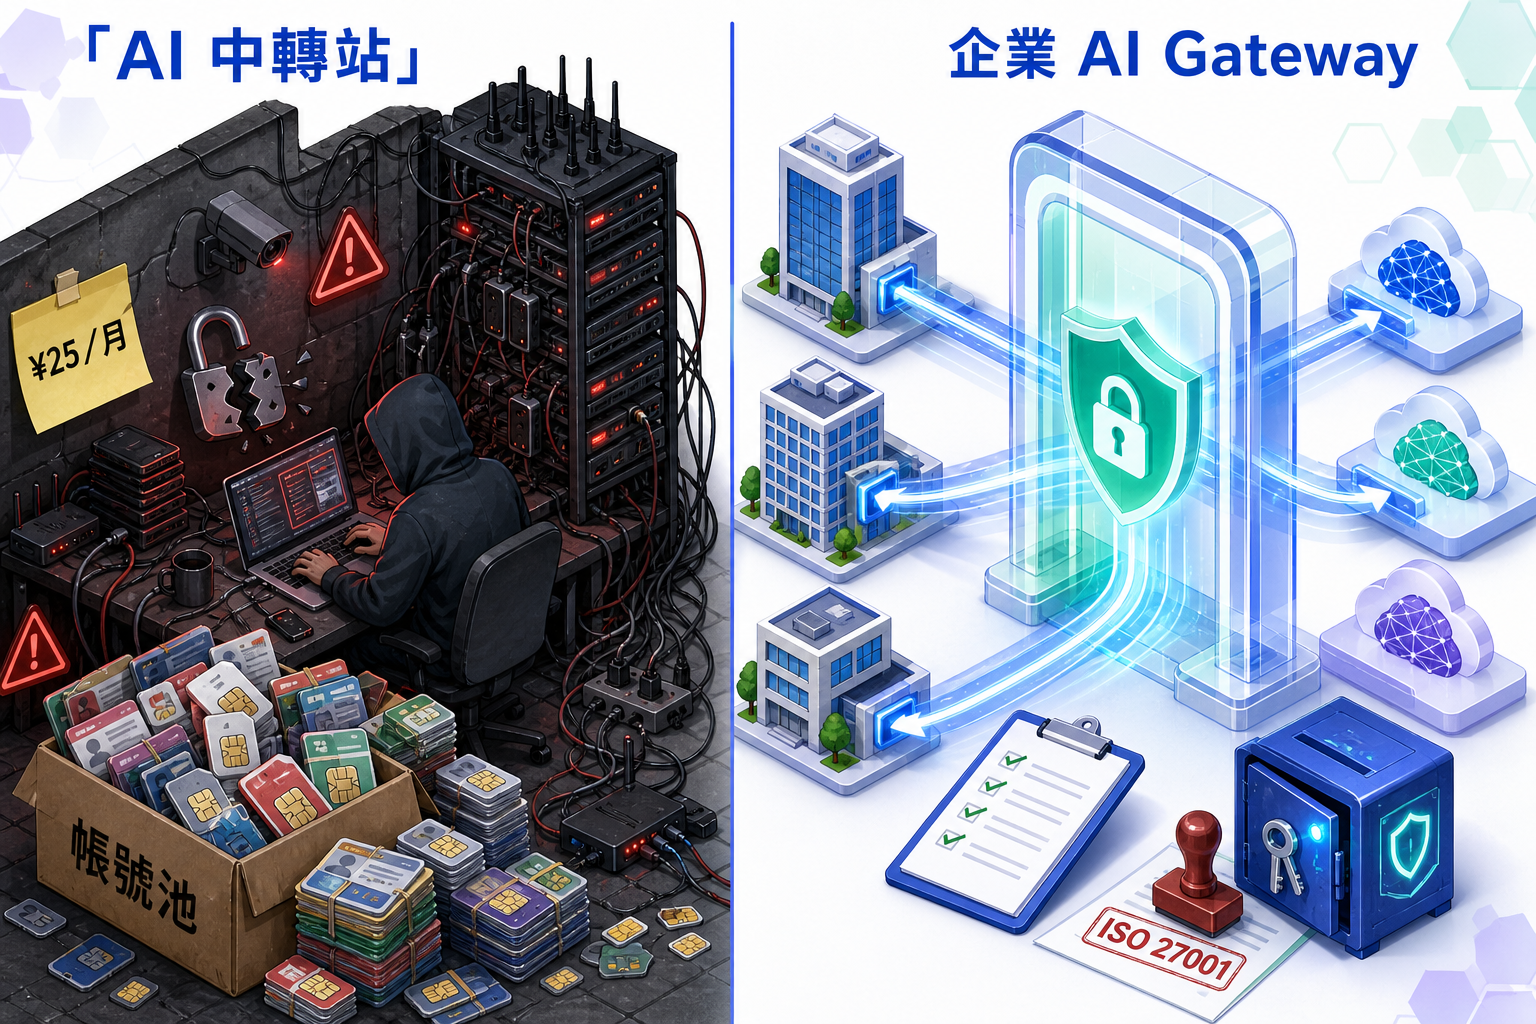
<figure><img src="https://527168072-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F38pkhhqHl1oA6yyE9R2n%2Fuploads%2Fgit-blob-f743a49278745f1b214f780a2b8115dad7ba32b1%2Fai-gateway-security-hero.png?alt=media" alt="非官方 AI 中轉站與企業 AI Gateway 的對比"><figcaption><p>同樣是「站在您和模型之間」，差別在於能不能被驗證</p></figcaption></figure>

這兩年企業用 AI，模型越來越多，接法也越來越亂。OpenAI、Anthropic、Google 各有各的 API，開發團隊為了「這個任務用哪個模型最好、最便宜」在供應商之間來回切換，token 用量以倍數成長。市場自然長出一種新角色：站在使用者和模型之間的中間層，一個入口接多家模型、統一金鑰、統一計費。

這個角色有正規版本，例如美國的 OpenRouter 用一個入口提供四百多個模型；也有灰色版本。在中國，因為海外模型有地區限制，出現大量非官方的「AI 中轉站」：不用海外帳號、不用海外信用卡，付少量人民幣就能用 Claude、ChatGPT、Gemini，價格只有官方的一到三成。便宜的代價，是風險全部轉嫁給使用者。

有客戶問我們：**MaiAgent 不也是站在使用者和模型之間嗎？方便的背後，是不是同樣的資安疑慮？**

這是一個好問題，值得認真回答。這篇文章分兩個部分：第一、二節講清楚 AI 中轉站是什麼、非官方業者用了哪些手法；第三、四節說明 MaiAgent AI Gateway 在同樣的位置上做了哪些不一樣的事。

## 一、什麼是 AI 中轉站 <a href="#what-is-ai-relay" id="what-is-ai-relay"></a>

先講一個技術名詞：API。您可以把它想成餐廳的點餐窗口。程式把問題送進窗口，AI 服務處理完，再從同一個窗口把答案送回來。

「AI 中轉站」做的事，就是在使用者和 AI 服務之間再開一個窗口。使用者以為自己只連到一個站，實際上問題被轉送到後面好幾家模型。它像 AI 世界的代購。

這門生意在中國特別興盛，有四個結構性原因：

* **地區限制**：OpenAI 不支援中國，Anthropic 也不在中國直接提供 Claude，2025 年更進一步規定，由中國等不受支援地區的實體持股過半的海外公司也不能使用。
* **使用門檻高**：海外帳號、付款、身分驗證都麻煩，中轉站一次幫使用者處理掉。
* **token 需求爆炸**：token 是模型計算文字量的單位，大約等於一個中文字。中國官方在 2026 年 3 月公布境內年 token 用量成長超過一千倍，AI Agent 時代消耗更快。
* **使用者心態改變**：開發者開始問「這個任務用哪個模型最好、最便宜」，一個入口接多家模型自然更方便。

值得注意的是，「中間層」本身不是壞事，灰色與否也跟國家無關，跟能不能被驗證有關。正規的中間層已經是一門大生意，業界近期就傳出支付公司宣布擬以超過 75 億美元收購 OpenRouter 的消息。企業把所有 AI 呼叫集中到一個閘道，再由閘道決定送去哪個模型，是 AI 基礎設施化之後的趨勢。

問題不在「有沒有中間人」，而在「這個中間人能不能被信任、被驗證」。

## 二、非官方中轉站的秘辛 <a href="#how-grey-relays-work" id="how-grey-relays-work"></a>

中國媒體對非官方業者與使用者的採訪，把這條產業鏈拆得很細。

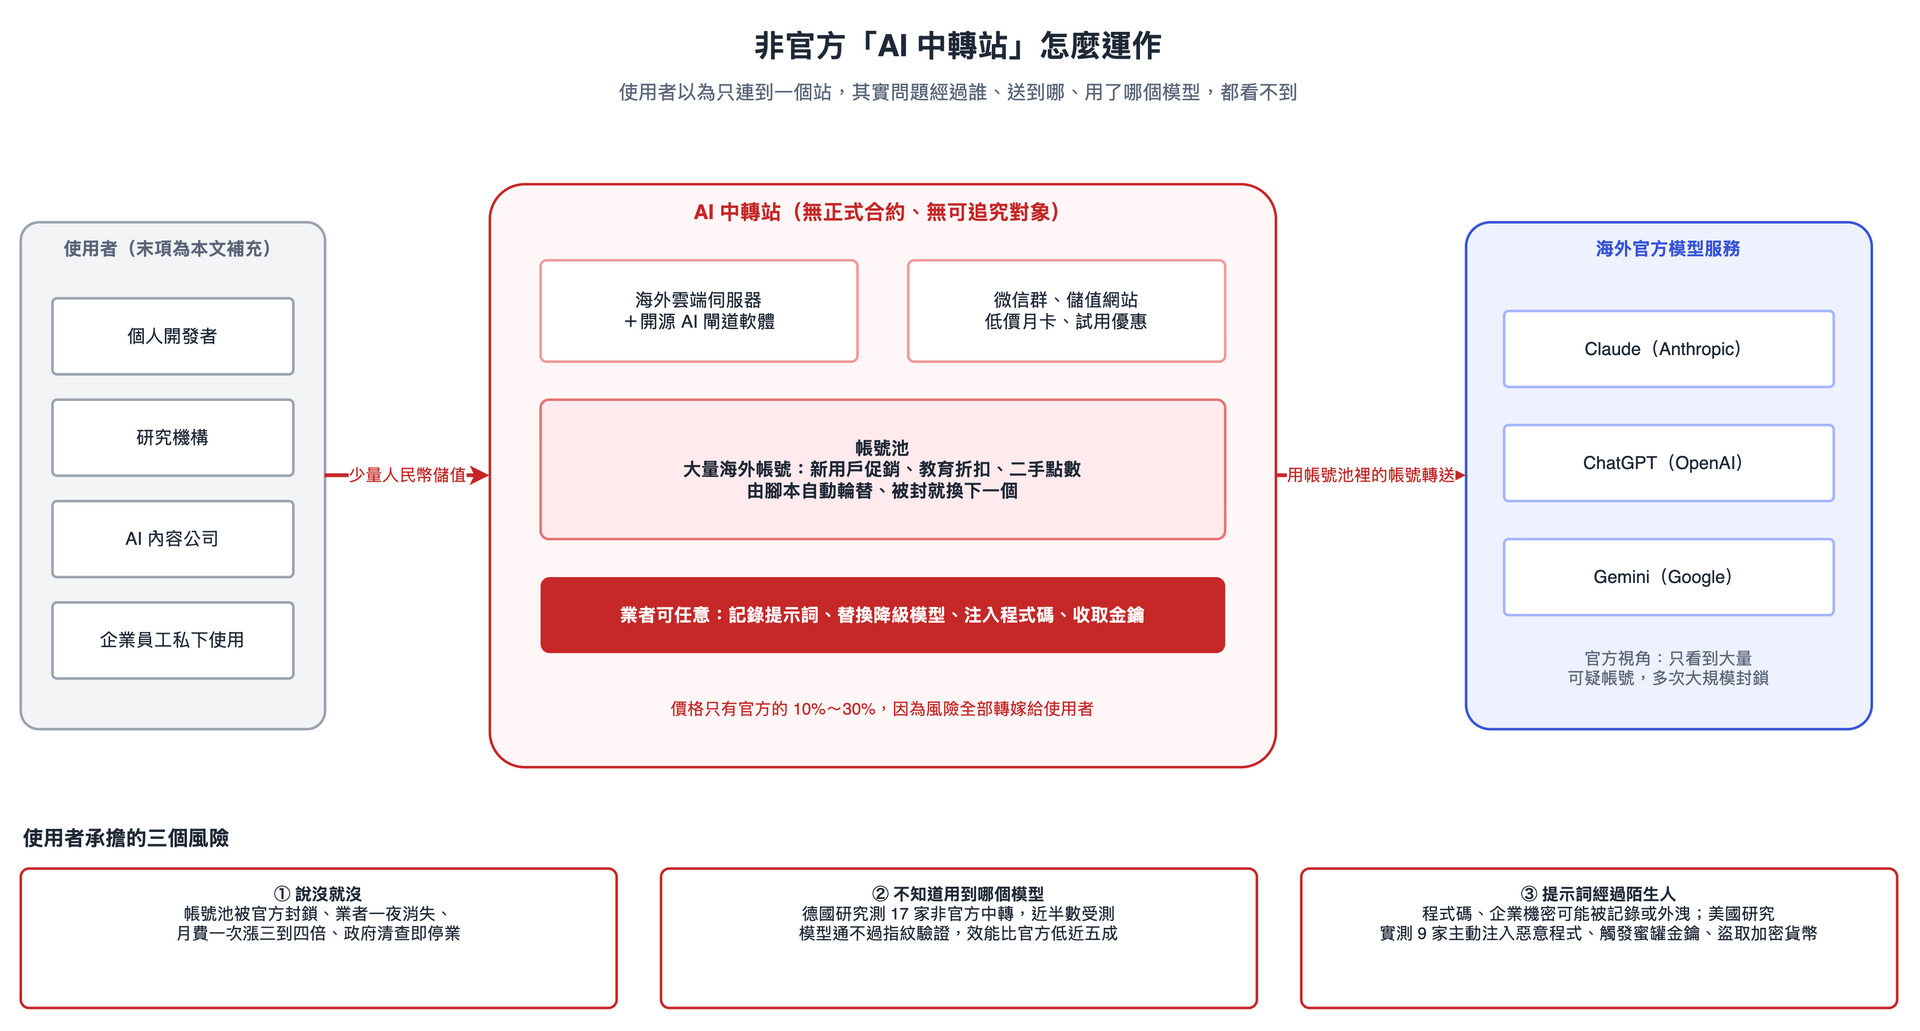
<figure><img src="https://527168072-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F38pkhhqHl1oA6yyE9R2n%2Fuploads%2Fgit-blob-4ed3f3b7127cce2a75f4928a284f811e91633808%2Fai-gateway-security-fig1-relay-station.png?alt=media" alt="非官方 AI 中轉站的運作方式與三個風險"><figcaption><p>圖一：非官方 AI 中轉站的運作方式與使用者承擔的三個風險</p></figcaption></figure>

### 入行門檻比想像中低 <a href="#low-barrier" id="low-barrier"></a>

一位化名的業者向南京新聞描述最典型的起手式：租一台海外雲端伺服器、下載開源的 AI 閘道軟體、準備一批海外模型帳號、插上現成腳本，再接上支付系統，就能開業。用各平台的試用優惠和低價月費方案吸引使用者，再導到微信群組或自己的網站儲值。有些業者同時經營三個站，分別賣 Claude、ChatGPT 和企業服務。

### 便宜的來源是「帳號池」 <a href="#account-pool" id="account-pool"></a>

Claude 的官方定價是固定的，有些中轉站卻賣到官方價格的一到三成。為什麼能這麼便宜？答案是帳號池：業者註冊或收購大量海外帳號，用腳本自動維護。每次使用者提問，系統從池子裡挑一個還能用的帳號送出去，這個帳號被停權了就換下一個。

池子裡的帳號從哪來？研究人員整理出的來源有：新使用者優惠、別人沒用完的點數、企業或教育折扣。這些來源沒有一個是可以簽合約的。

### 使用者承擔的三個風險 <a href="#three-risks" id="three-risks"></a>

**說沒就沒。** 一位使用者買了月費 25 元人民幣、號稱每日 120 美元額度的方案，約 20 天後遇到大規模停權潮，商店直接消失。換一家後，月費漲到原本的三到四倍，業者的理由是「上游受到嚴重衝擊」。2026 年 5 月底中國開始清查，大量業者關站。

**不知道用到哪個模型。** 德國研究團隊調查 17 家非官方中轉服務，用測試題比對回答特徵來判斷背後是不是宣稱的那個模型（稱為模型指紋驗證），近半數受測模型通不過。也就是說使用者付高階模型的錢，拿到的可能是降級版本，表現比官方低近五成。

**提示詞經過陌生人。** 美國研究人員測試在淘寶、閒魚等電商平台購得的中轉服務，其中 9 家主動注入惡意程式碼，多家觸發了研究人員刻意放置的假金鑰（用來偵測有沒有人偷用），甚至有站點利用竊得的私鑰盜走加密貨幣。中國國家安全部也公開警告，部分中轉平台攔截、竊取使用者資料，憂心企業機敏資訊外洩。

值得記住的一句話是：**當 AI 越來越像水電一樣的基礎設施，我們真正需要信任的，不只是提供 AI 服務的公司，還有決定您的問題最終被送去哪裡的中間商。**

## 三、企業真正該問的五個問題 <a href="#five-questions" id="five-questions"></a>

把上面三個風險，加上企業採購一定會問的責任與紀錄，整理成評估任何 AI 中間層時該問的五個問題：

1. **我的請求送去哪裡？** 是官方端點，還是又一層看不見的轉手？
2. **我用到的是哪個模型？** 我指定的，和實際跑的，是不是同一個？
3. **誰看得到我的提示詞？** 傳輸中、儲存時、中間層本身，各是什麼狀態？
4. **出事的時候誰負責？** 有沒有法律主體、合約、認證可以追究？
5. **有沒有紀錄可以對帳？** 每一次呼叫能不能還原成「誰、何時、用什麼模型、花多少」？

非官方中轉站幾乎一題都答不出來。接下來看 MaiAgent 怎麼答。

## 四、MaiAgent AI Gateway 怎麼回答這五題 <a href="#how-maiagent-answers" id="how-maiagent-answers"></a>

先說明 MaiAgent AI Gateway 是什麼。它是企業統一管理所有 AI 模型呼叫的閘道：企業內各系統要接語言模型時，不再各自申請金鑰、各自對接供應商，全部經過一個入口，由企業集中控管用誰的模型、誰能用、用多少、花多少。它相容 OpenAI 的介面規格，現有用 OpenAI 官方程式庫寫的程式，只要把連線位址改成 MaiAgent 就能接入。

文中會用到三個詞，先說明：**端點**是模型服務的連線網址；\*\*自帶金鑰（BYOK）\*\*是貴公司用自己與供應商簽約取得的 API 金鑰，交由平台代為呼叫；**備援群組**是主模型出問題時自動切換到備用模型的設定。

在架構位置上，AI Gateway 和中轉站一樣，站在您和模型之間。差別全在下面這張圖裡。

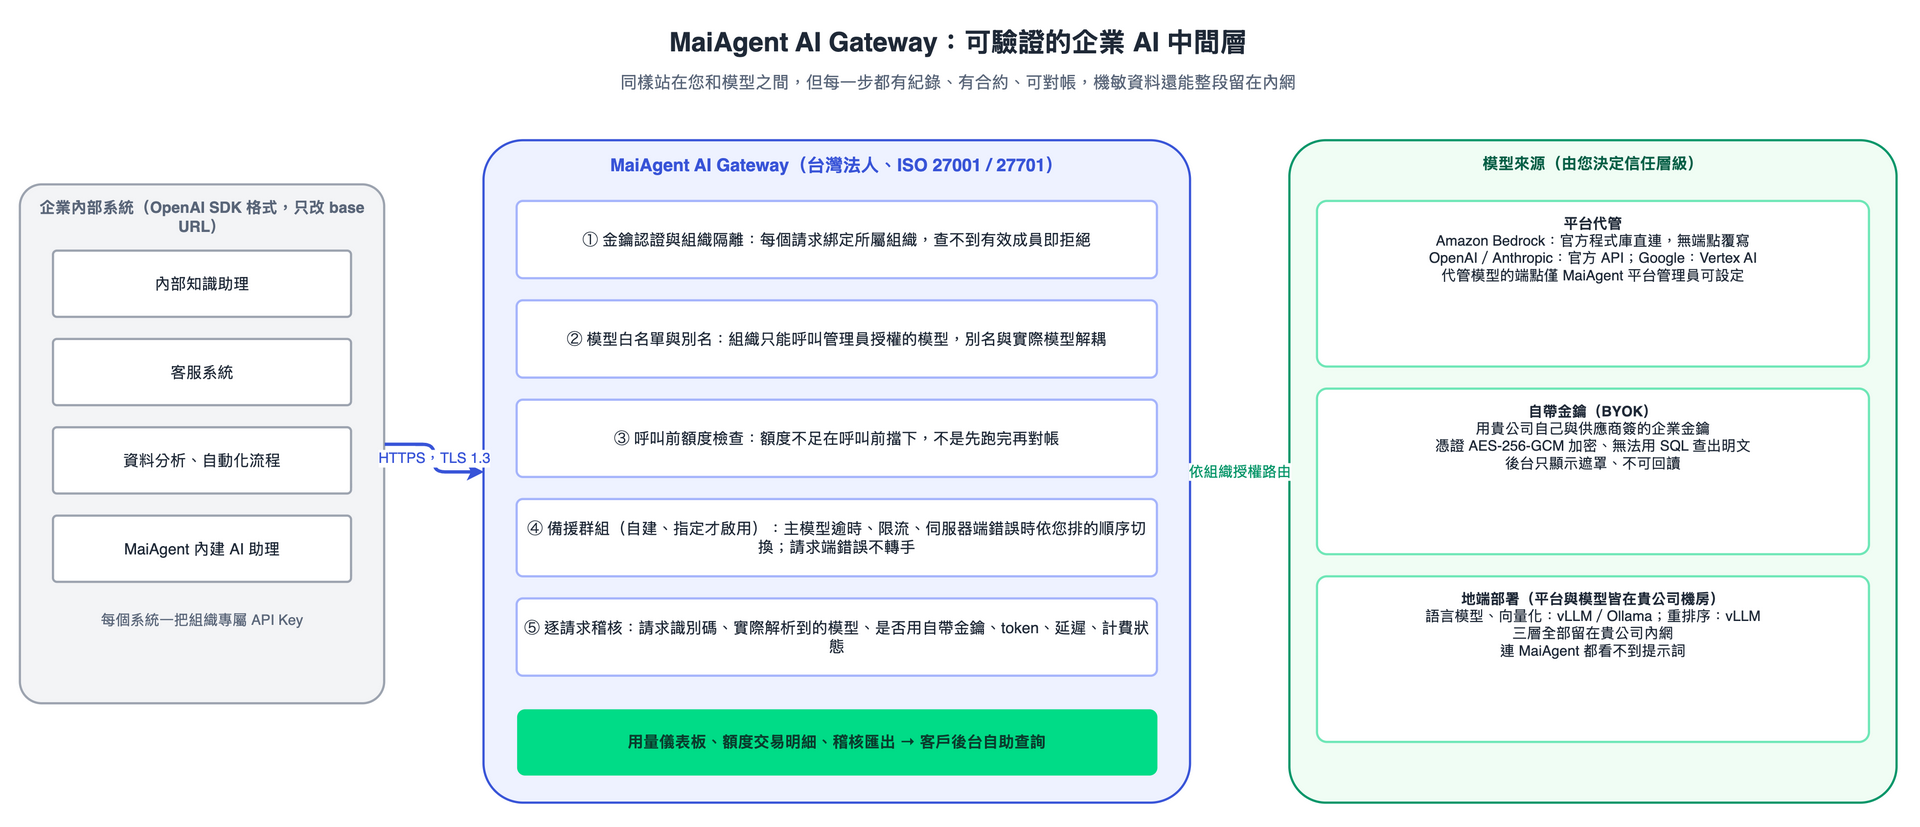
<figure><img src="https://527168072-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F38pkhhqHl1oA6yyE9R2n%2Fuploads%2Fgit-blob-036d656c391b09d00d11f12ddbcddfb0f91ac55a%2Fai-gateway-security-fig2-maiagent-gateway.png?alt=media" alt="MaiAgent AI Gateway 架構與五個把關面向"><figcaption><p>圖二：MaiAgent AI Gateway 的位置與五個把關面向</p></figcaption></figure>

### 問題一：請求送去哪裡 <a href="#q1-where-requests-go" id="q1-where-requests-go"></a>

* **Amazon Bedrock 走 AWS 官方程式庫直連**，這條路徑的程式碼裡沒有任何可以改寫端點的設定。
* **OpenAI、Anthropic 走官方 API**，Google 模型走 Google Cloud Vertex AI。
* **平台代管模型的端點由 MaiAgent 集中設定**，貴公司的任何帳號透過後台或 API 都改不了，避免被誤設或惡意改到非官方端點。主要供應商走官方端點；部分模型透過 OpenRouter 這類正式商業模型市集接入，這些都會標示在端點清單裡。
* **貴公司自訂模型的端點由貴公司自己填寫**，例如用自帶金鑰接貴公司自架的 vLLM 或 OpenAI 相容服務，這部分只有貴公司能改。
* 若貴公司需要，我們可以提供貴公司實際生效的模型清單與各自的連線端點，逐筆對帳。

正確的講法是：**貴公司用到的每一個模型，端點是什麼，都查得到；平台代管的端點只有我們能改，貴公司自訂的端點只有貴公司能改。**

### 問題二：用到的是哪個模型 <a href="#q2-which-model" id="q2-which-model"></a>

* 組織管理員在後台設定**可用模型白名單與黑名單**，這是後端硬性把關。助理若指定白名單以外的模型，後端會直接拒絕。
* Gateway 對外顯示的模型名稱（別名）與實際模型可分開設定，MaiAgent 平台管理員可以設定哪些組織能用哪個別名。
* **每一次請求都記錄實際解析到的模型**、供應商、是否使用自帶金鑰。
* 備援群組由貴公司自行建立並排序，僅組織擁有者可設定。呼叫時把群組識別碼當作模型名稱送出，整條備援鏈才會啟用；沒有指定群組的一般呼叫不會自動轉手。切換只在主模型逾時、連線失敗、被供應商限制流量或發生伺服器端錯誤時發生；參數錯誤、金鑰無效這類請求端錯誤不會轉手，避免把設定錯誤蓋掉。

### 問題三：誰看得到提示詞 <a href="#q3-who-sees-prompts" id="q3-who-sees-prompts"></a>

這題我們不迴避：**在平台代管模式下，MaiAgent 看得到。** 對話紀錄本來就是稽核與追溯功能的一部分。差別在於它處在什麼保護之下，以及貴公司有沒有選擇的餘地。

傳輸與儲存的保護在三個層級都相同：全站加密連線（HTTPS，並以 HSTS 強制瀏覽器只走加密連線）、資料庫與檔案儲存在存放時加密、以組織為單位的資料隔離、程式碼中不存在任何把客戶資料送去訓練的路徑。三個層級的差別，在中間層本身看不看得到。

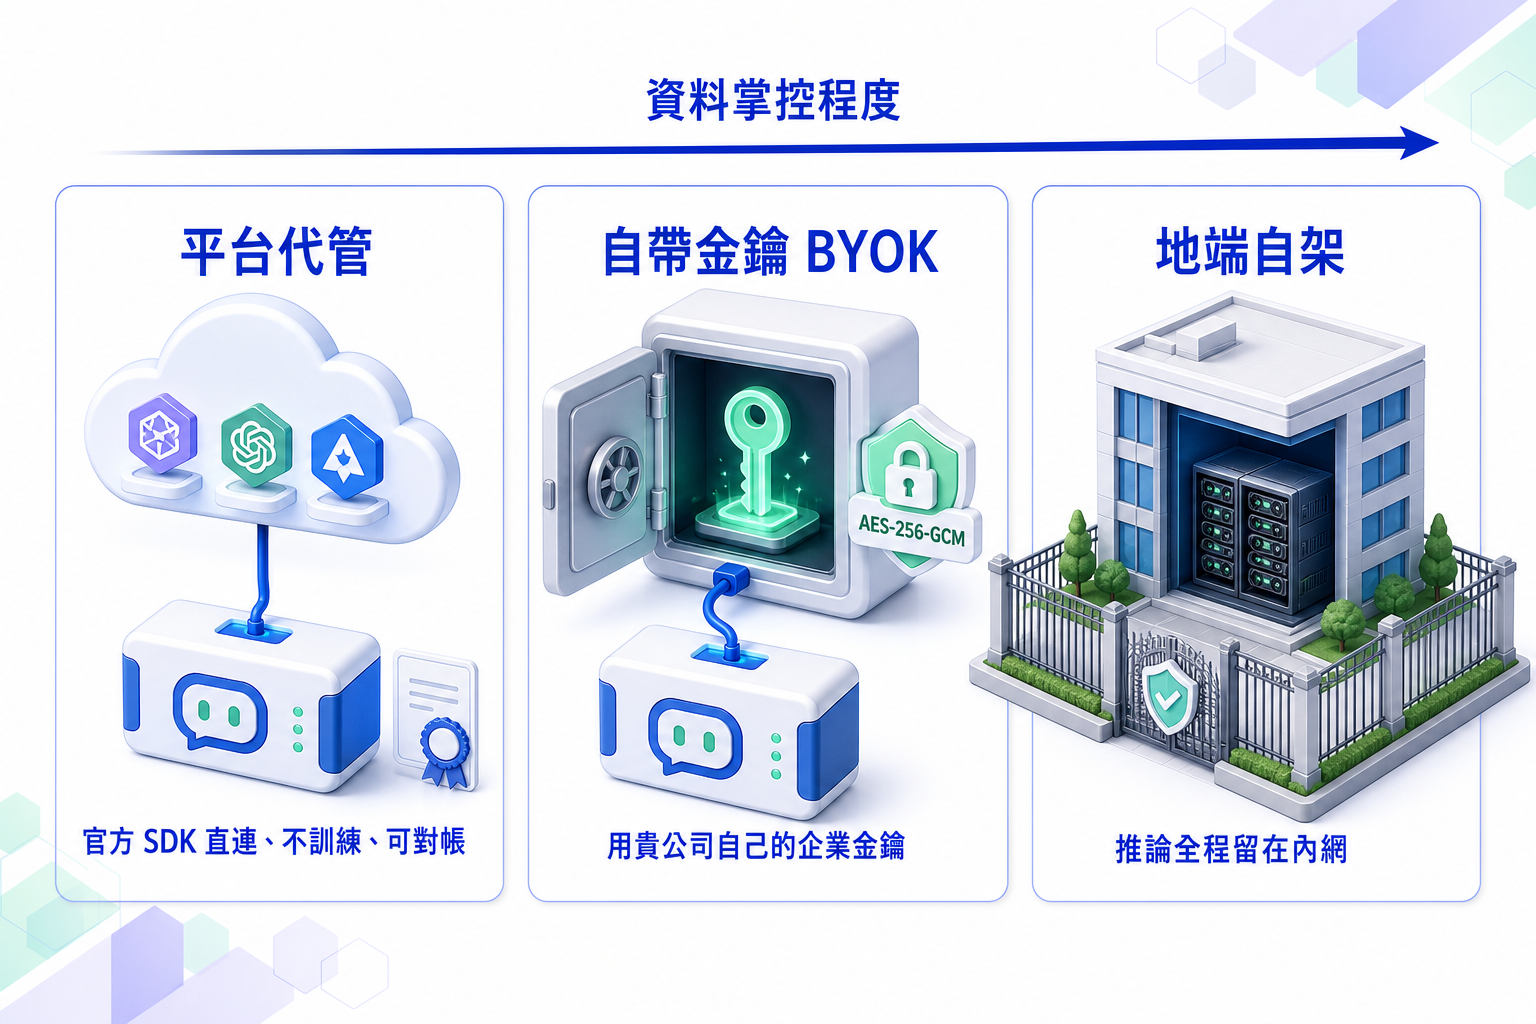
<figure><img src="https://527168072-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F38pkhhqHl1oA6yyE9R2n%2Fuploads%2Fgit-blob-b1b2033ebe205e73e06e733c9460179d02c77ce4%2Fai-gateway-security-fig3-trust-levels.png?alt=media" alt="三種模型來源的信任層級"><figcaption><p>圖三：三種模型來源，各自誰看得到提示詞</p></figcaption></figure>

<table><thead><tr><th width="180">信任層級</th><th width="220">誰看得到提示詞</th><th>額外保護</th></tr></thead><tbody><tr><td><strong>平台代管</strong></td><td>MaiAgent 與模型供應商</td><td>Amazon Bedrock 依服務條款不以客戶輸入訓練模型；其他供應商依各自的 API 服務條款。</td></tr><tr><td><strong>自帶金鑰（BYOK）</strong></td><td>MaiAgent 與貴公司自己簽約的供應商</td><td>貴公司的金鑰以業界標準的 AES-256-GCM 演算法加密儲存，密文刻意不放在可查詢的欄位，無法用資料庫查詢取出；後台只顯示遮罩後的預覽，不可回讀。</td></tr><tr><td><strong>地端部署</strong>（平台與模型皆在貴公司機房）</td><td>只有貴公司</td><td>語言模型與向量化（把文件轉成可檢索的數字表示）可指向貴公司內網的 vLLM 或 Ollama 等自架模型服務，重排序（挑出最相關段落）目前支援 vLLM。三層都留在內網時，送給模型處理的資料全程不出內網，連 MaiAgent 都看不到。</td></tr></tbody></table>

{% hint style="warning" %}
若只有模型架在貴公司內網、MaiAgent 平台仍使用 SaaS 版本，提示詞仍會經過 SaaS 平台再送到內網模型，資料流同第一列。
{% endhint %}

### 問題四：出事的時候誰負責 <a href="#q4-accountability" id="q4-accountability"></a>

* MaiAgent 由在台灣登記的頑碼資訊有限公司（Playma Co., Ltd.）營運，與貴公司是正式合約關係，開立新台幣發票。
* 公司持有 ISO 27001:2022 資訊安全管理與 ISO 27701:2019 隱私資訊管理認證，逐年複審。
* 平台使用的第三方服務（AWS、Cloudflare、Elastic Cloud、Sentry）與其合規認證有揭露清單，可依第五節的方式索取；新增關鍵服務會事前通知。
* 啟用備援群組後，主要供應商停機時可切換到備用模型，而不是像帳號池那樣一夜歸零。

### 問題五：有沒有紀錄可以對帳 <a href="#q5-audit-trail" id="q5-audit-trail"></a>

每一次經過 Gateway 的請求都會留下一筆稽核紀錄，欄位包括：

* 請求識別碼、所屬組織、使用的 API 金鑰與成員
* 客戶端請求的模型別名、實際解析到的模型與供應商、是否使用自帶金鑰
* 輸入與輸出 token 數、快取（重複內容的暫存）建立與讀取的 token 數
* 總延遲、上游延遲、模型吐出第一個字的等待時間
* 處理狀態與計費狀態

配套的控制在呼叫「之前」就發生：**額度不足的組織在呼叫前就會被擋下**（依錢包餘額與最低餘額門檻判定，並同時檢查方案狀態），而不是先跑完再對帳。用量儀表板與額度交易明細可以在貴公司後台自助查詢，每一筆扣點都帶供應商與模型名稱。

回到開頭的問題：MaiAgent 和中轉站的差別不在位置，而在於每一件事都能被貴公司驗證。

## 五、怎麼開始 <a href="#getting-started" id="getting-started"></a>

1. 聯繫 <sales@maiagent.ai> 為貴公司組織開通 AI Gateway。
2. 依貴公司的資料等級選擇信任層級：平台代管、自帶金鑰，或地端部署。
3. 把現有程式的連線位址換成 MaiAgent Gateway 端點，以貴公司組織的 API 金鑰用 Bearer 方式認證，不必改動呼叫邏輯。
4. 在後台設定可用模型、備援群組與用量上限，開始從儀表板對帳。

{% hint style="info" %}
參考資料：本文關於非官方中轉站的產業數據與研究結果，轉引自 LINE TODAY《TODAY 看世界》2026-09-05 的報導[〈免翻牆爽用頂級 AI？中國暴利產業「AI 中轉站」解密！〉](https://youtu.be/UtjsrVr2jZg)，該報導彙整自南京新聞、第一財經、每日經濟新聞及德國、美國的研究團隊；本文未另行查核原始研究。
{% endhint %}

{% hint style="success" %}
如果貴公司的資安或稽核單位需要完整的平台資安說明、第三方服務揭露清單，或想安排技術會議逐項對照貴公司的要求，請透過業務窗口提出，我們會提供對應文件。
{% endhint %}


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.

Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:

```
GET https://docs.maiagent.ai/tech/platform-development/ai-gateway-security.md?ask=<question>&goal=<endgoal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.