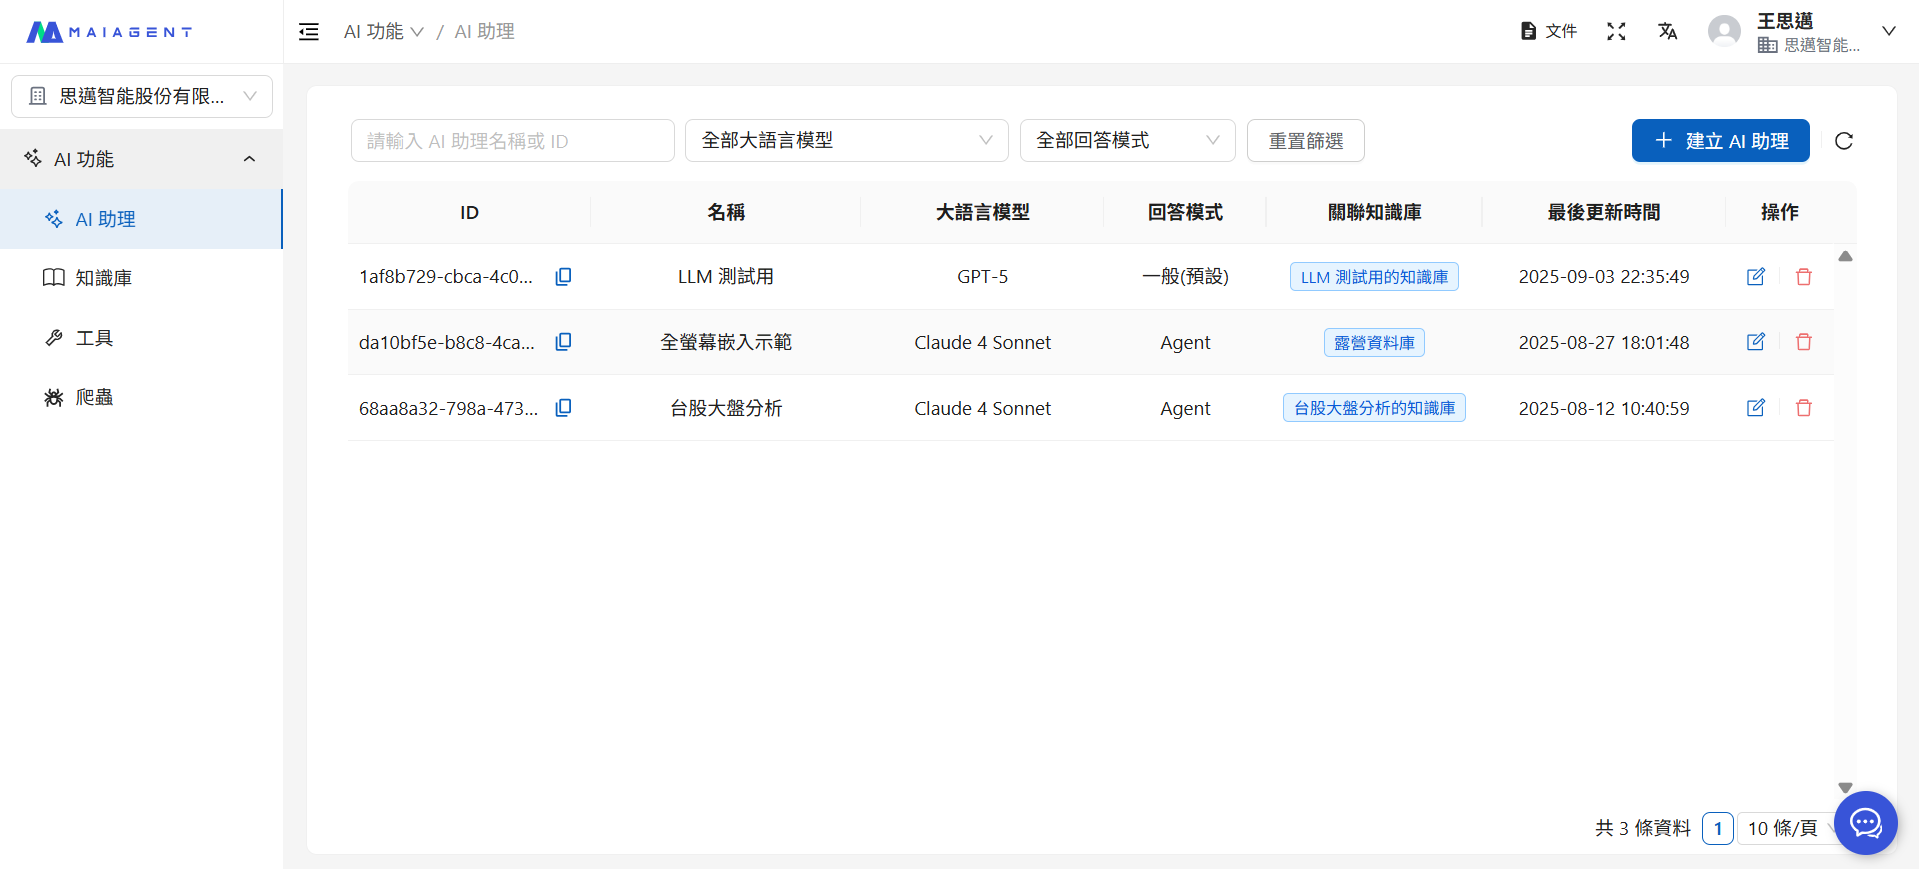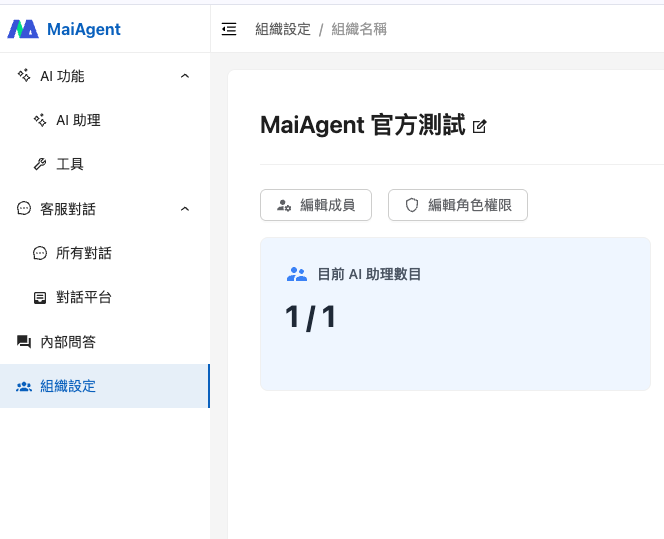
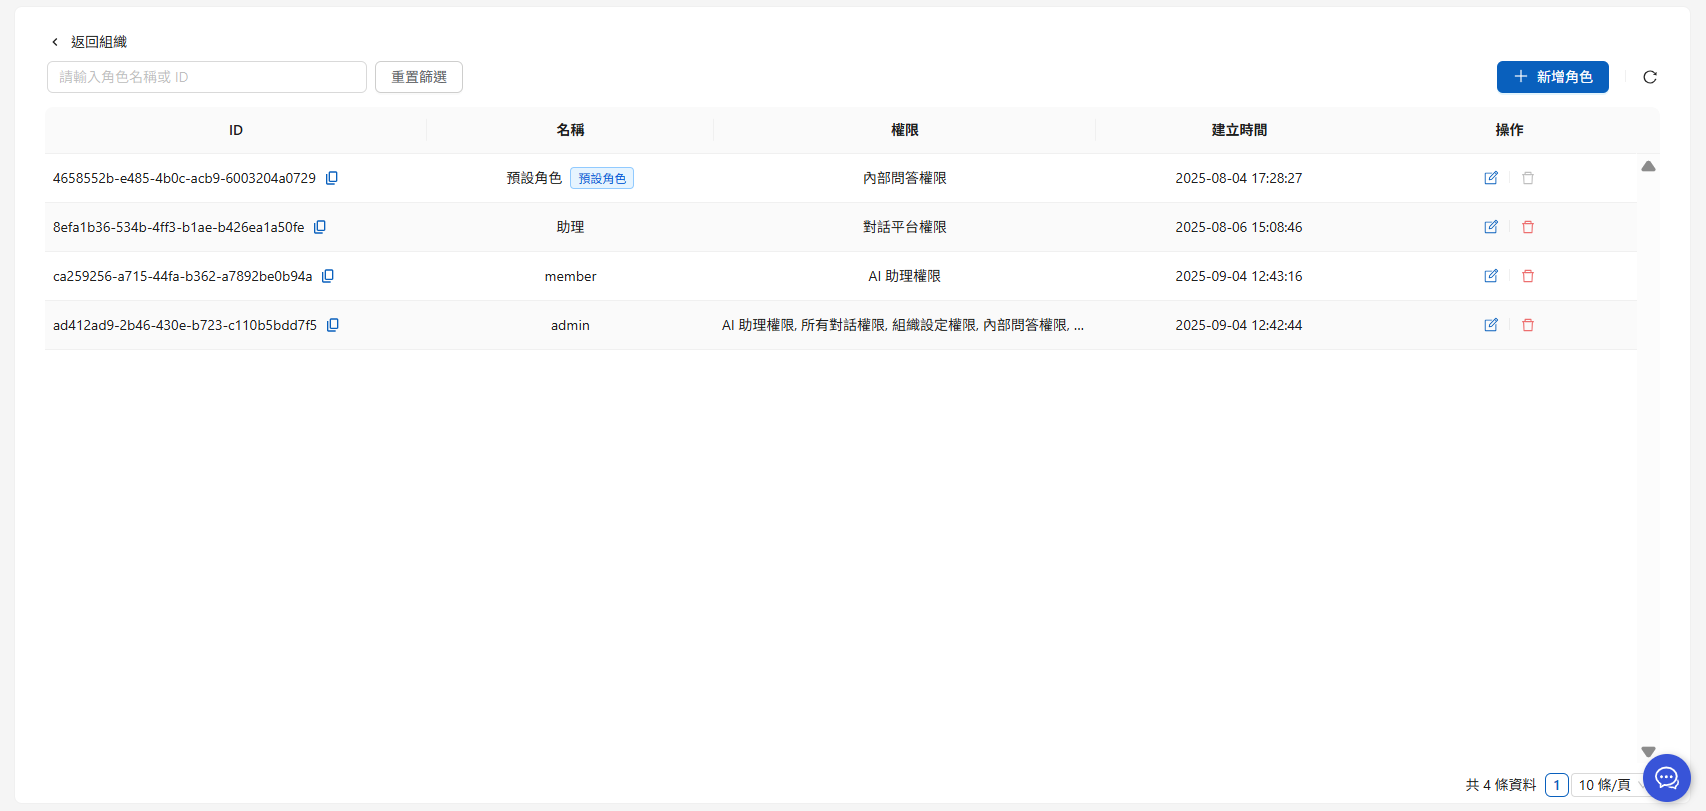
> For the complete documentation index, see [llms.txt](https://docs.maiagent.ai/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.maiagent.ai/maiagent-user-guide/ja/org/roles/role-permission.md).

# ロール権限管理

### ロールの概念 <a href="#role-concept" id="role-concept"></a>

**ロール**(Role)は組織内の機能単位であり、メンバー構成を自由に設定できます。

* ロールに割り当てるメンバーは、組織内の任意のメンバーから選べます
* 1 人のメンバーが複数のロールを同時に継承でき、柔軟な権限管理を実現します
* 各ロールは独立した権限設定を持ち、さまざまなシーンのニーズに対応しやすくなっています

{% hint style="info" %}
**わかりやすく言うと：**

ロールは会社の「部門」や「職位」のようなものです。たとえばカスタマーサポート部、マーケティング部、管理職などです。まず各部門が何をできるかを定義し、その後で従業員を該当する部門に追加します。
{% endhint %}

***

### ロールタイプの説明 <a href="#role-types" id="role-types"></a>

MaiAgent プラットフォームのロールは 3 つのタイプに分かれています。

#### オーナーロール (Owner Role) <a href="#owner-role" id="owner-role"></a>

\*\*定義：\*\*組織の作成者が自動的に取得する最高権限のロールです。

{% hint style="info" %}
**わかりやすく言うと：**

会社の「社長」や「システム管理者」のようなもので、すべての事柄を管理し、すべてのデータを閲覧でき、いかなる制限もありません。
{% endhint %}

**特徴：**

* すべてのリソースへの完全なアクセス権限を持ち、追加の割り当ては不要です
* ロール、メンバー、権限を含む組織内のすべての設定を管理できます
* 組織には複数のオーナーを設定できます
* オーナーロールを他のメンバーに割り当てたり、メンバーから削除したりできます

{% hint style="warning" %}
オーナーロールは最高権限を持つため、慎重に指定してください。システム全体の管理を本当に必要とする担当者のみが担当することをおすすめします。
{% endhint %}

#### デフォルトロール (Default Role) <a href="#default-role" id="default-role"></a>

\*\*定義：\*\*すべての組織メンバーが自動的に保有する基礎ロールで、メンバーが他のロールを割り当てられる前から基本的な権限を利用できるようにします。

{% hint style="info" %}
**わかりやすく言うと：**

会社の「社員証」のようなもので、入社すれば誰もが自動的に保有します。新入社員が設定を待たずに基本機能を利用できることを保証します。
{% endhint %}

**特徴：**

* すべての組織メンバーが、デフォルトロールの権限を自動的に取得します
* 最も基本的なプラットフォームへのアクセス権限（問い合わせ機能など）を提供します
* Excel による一括割り当てはできません
* 管理者はデフォルトロールの権限範囲をカスタマイズできます
* メンバーを手動で割り当てることはできません（システムがすべてのメンバーに自動的に割り当てます）

{% hint style="warning" %}
**推奨設定：**

デフォルトロールには「最低限」の権限のみを与え、新しいメンバーの誤操作を防いでください。その他の権限は「カスタムロール」で割り当てます。
{% endhint %}

#### カスタムロール (Custom Role) <a href="#custom-role" id="custom-role"></a>

\*\*定義：\*\*管理者が手動または一括で特定のメンバーに割り当てるロールです。

{% hint style="info" %}
**わかりやすく言うと：**

会社の各「部門」や「職位」（カスタマーサポート部、マーケティング部、管理職など）のようなもので、業務上のニーズに応じて異なる権限を付与します。
{% endhint %}

**特徴：**

* 管理者が能動的に割り当てる必要があります
* 異なる職責に応じて、異なる権限の組み合わせを設定できます
* 一括割り当てに対応しており、大量のメンバー管理に便利です
* 割り当て後、メンバーはすぐに対応する権限を取得します

**権限の計算方法：**

```
メンバーの最終権限 = デフォルトロール権限 + すべてのカスタムロール権限
```

**例の説明：**

* メンバー A が「カスタマーサポート部」ロールに割り当てられる → 問い合わせ権限 + 対話権限を取得
* メンバー A がさらに「テストチーム」ロールに割り当てられる → さらに AgentOps 権限が追加される
* 最終的にメンバー A が持つ権限：デフォルト権限 + カスタマーサポート部権限 + テストチーム権限

{% hint style="info" %}
EIP ログインを使用している場合、ロールは企業システムから自動的に同期できます。詳しくは [サードパーティログイン（SSO）](/maiagent-user-guide/ja/org/sso.md) をご覧ください。
{% endhint %}

***

### ロール権限の編集 <a href="#edit-role-permissions" id="edit-role-permissions"></a>

該当する組織の下で、「<mark style="color:blue;">ロール権限の編集</mark>」をクリックすると、そのロールのメンバーに権限を設定できます。

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-7a975283a62bb8d6a763f021934cf66ac249c164%2F%E6%88%AA%E5%9C%96%202025-04-25%20%E4%B8%AD%E5%8D%8812.34.17.png?alt=media" alt=""><figcaption></figcaption></figure>

ロール権限ページでは、以下の操作ができます。

* <mark style="color:blue;">ロールの追加</mark>：組織にロール（例：マーケティング部門）を作成します。新しいメンバーが参加する際にロールを適用すれば、対応する権限を自動的に取得できます
* <mark style="color:blue;">ロールの編集</mark>：ロール名、説明、所属部門などの基本情報を変更します
  * <mark style="color:blue;">ロール権限</mark>：ロールが使用できる機能モジュールと操作範囲を設定します
  * <mark style="color:blue;">メンバーの割り当て</mark>：組織メンバーを指定したロールに追加し、権限設定を一元管理します
  * <mark style="color:blue;">AI アシスタントの割り当て</mark>：ロールが操作できる AI アシスタントを割り当てます
  * <mark style="color:blue;">ナレッジベースの割り当て</mark>：ロールがアクセスできるナレッジベースを割り当てます
  * <mark style="color:blue;">対話プラットフォームの割り当て</mark>：ロールが使用できる対話プラットフォームを割り当てます
  * <mark style="color:blue;">スキルの割り当て</mark>：ロールが読み取れるスキルを割り当て、スキルごとに読み取り／編集／削除権限と新しいスキルの追加可否を設定します（詳しくは [スキル管理：ロールに基づくスキルの表示範囲と権限の管理](/maiagent-user-guide/ja/skills/skills-management.md#skill-role-visibility) をご覧ください）
* <mark style="color:blue;">ロールの削除</mark>：使用しなくなったロールを削除し、組織の権限構造を整然と保ちます
* <mark style="color:blue;">一括機能</mark>：Excel で組織にメンバーを一括追加したり、メンバーにロールを一括割り当てしたりします（詳しくは [メンバー管理：メンバーと権限の一括管理](https://docs.maiagent.ai/maiagent-user-guide/ja/org/roles/pages/pWmy4qKrm035yWZYzsSA#進階操作批次成員與權限管理) をご覧ください）

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-9547cec3921fd6b0d51b50f21d4a7bf09531c0c2%2F%E8%9E%A2%E5%B9%95%E6%93%B7%E5%8F%96%E7%95%AB%E9%9D%A2%202025-09-04%20124330.png?alt=media" alt=""><figcaption><p>ロール権限設定のイメージ図</p></figcaption></figure>

{% hint style="info" %}
**ロール設定タブの説明**

* **オーナーロール**：オーナーロールはすべてのリソースへのアクセス権限を自動的に保有するため、「AI アシスタントの割り当て」「ナレッジベースの割り当て」「対話プラットフォームの割り当て」「スキルの割り当て」などのリソース割り当てタブは無効になります
* **デフォルトロール**：デフォルトロールはすべてのメンバーに自動的に割り当てられるため、「メンバーの割り当て」タブは無効になります
  {% endhint %}

***

### 権限の階層 <a href="#permission-levels" id="permission-levels"></a>

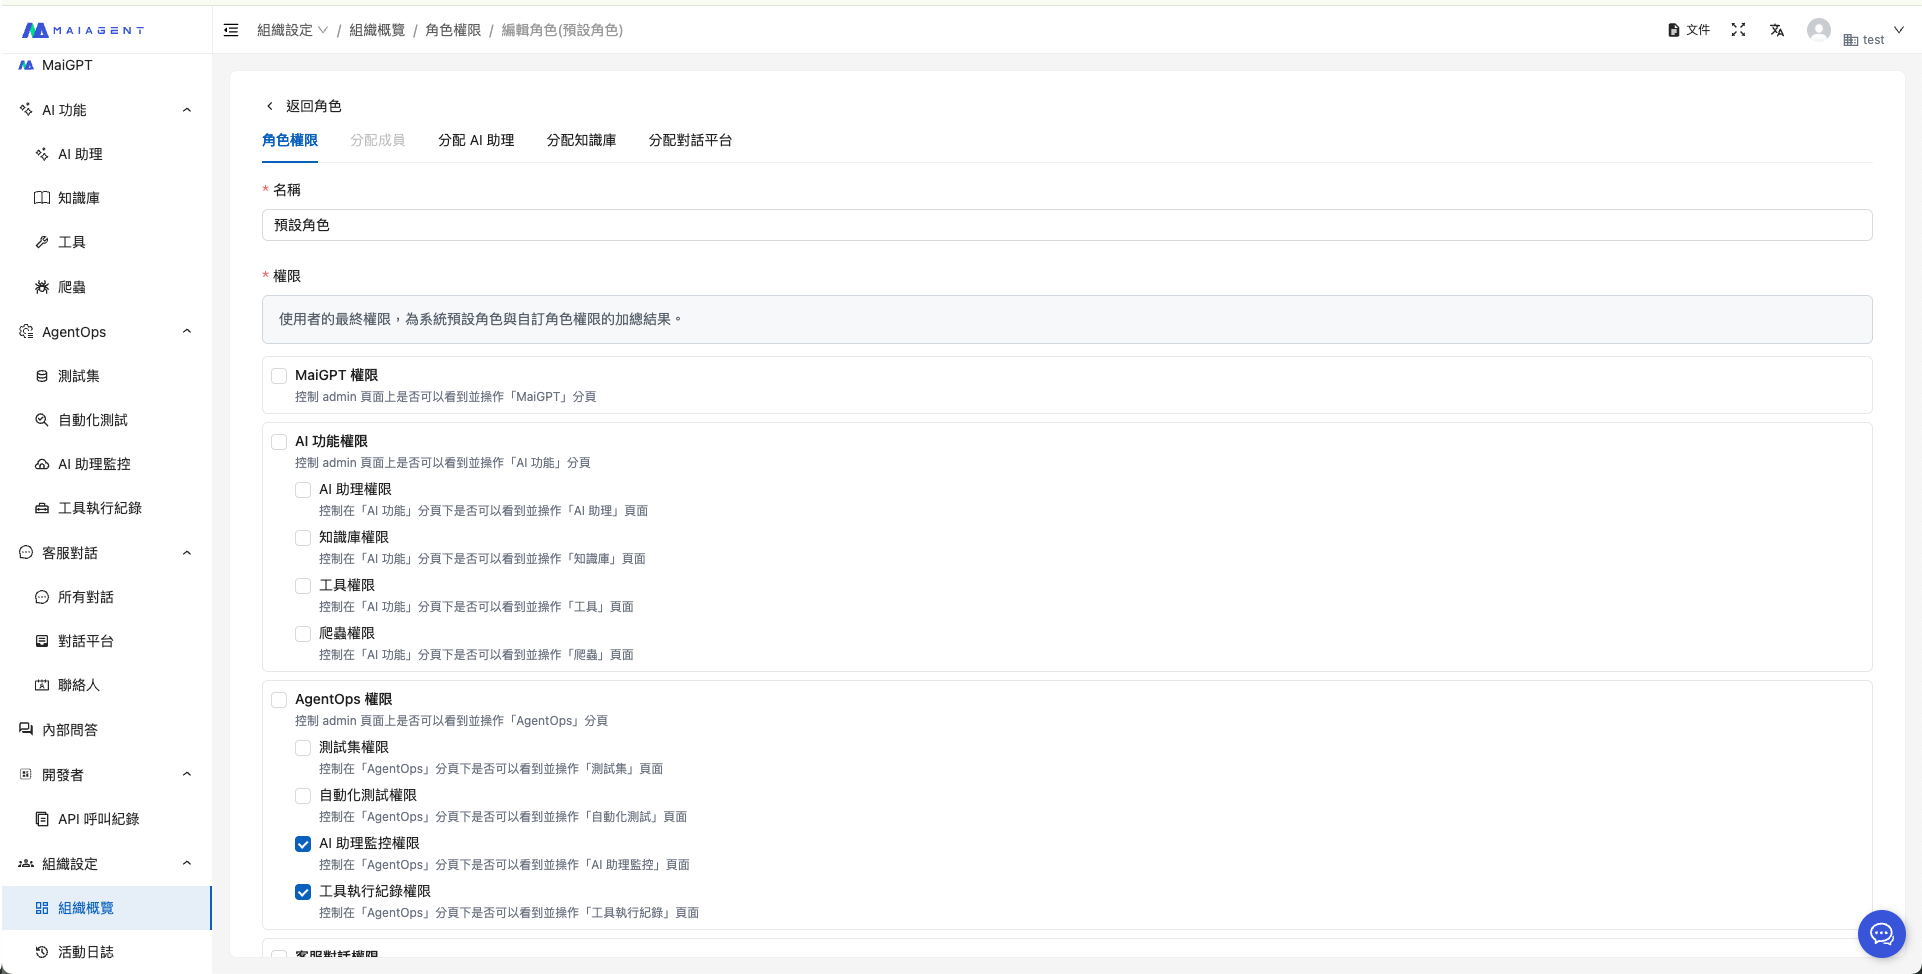
MaiAgent は**階層型の権限構造**を採用しており、権限は**主権限**と**子権限**に分かれています。

{% hint style="info" %}
**「階層型の権限構造」とは？**

フォルダの構造のようなものです。

* **主権限** = 親フォルダ（例：「AI 機能」）
* **子権限** = 子フォルダ（例：「AI アシスタント」「ナレッジベース」「クローラー」）

**実際の動作：**

* 主権限にチェックを入れると、その下のすべての子権限が自動的に含まれます
* 一部の子権限のみにチェックを入れることもでき、より細かい制御を実現できます
  {% endhint %}

#### 権限構造の概要 <a href="#permission-structure-overview" id="permission-structure-overview"></a>

<table><thead><tr><th width="180">主権限</th><th width="200">子権限</th><th>説明</th></tr></thead><tbody><tr><td><strong>MaiGPT 権限</strong></td><td>-</td><td>MaiGPT 機能を使用できるかどうかを制御します</td></tr><tr><td><strong>AI 機能権限</strong></td><td>AI アシスタント権限</td><td>「AI アシスタント」タブの閲覧と操作を制御します</td></tr><tr><td>ナレッジベース権限</td><td>「ナレッジベース」タブの閲覧と操作を制御します</td><td></td></tr><tr><td>クローラー権限</td><td>クローラー機能の使用を制御します</td><td></td></tr><tr><td>ツール権限</td><td>ツール管理機能の使用を制御します</td><td></td></tr><tr><td><strong>AgentOps 権限</strong></td><td>テストセット権限</td><td>テストセット機能の閲覧と操作を制御します</td></tr><tr><td>自動テスト権限</td><td>自動テスト機能の使用を制御します</td><td></td></tr><tr><td><strong>カスタマーサポート対話権限</strong></td><td>すべての対話権限</td><td>「すべての対話」タブの閲覧と操作を制御します</td></tr><tr><td>対話プラットフォーム権限</td><td>「対話プラットフォーム」タブの閲覧と操作を制御します</td><td></td></tr><tr><td>連絡先権限</td><td>連絡先管理機能の使用を制御します</td><td></td></tr><tr><td><strong>Agent マーケットプレイス権限</strong></td><td>-</td><td>「Agent マーケットプレイス」タブの閲覧と操作を制御します</td></tr><tr><td><strong>AI Gateway 権限</strong></td><td>-</td><td>左側メニューに AI Gateway を表示するかどうか、およびメンバーが関連ページにアクセスできるかどうかを制御します</td></tr><tr><td><strong>会議記録権限</strong></td><td>リアルタイム文字起こし権限</td><td>新しい会議を作成して録音を開始できるかどうかを制御します</td></tr><tr><td>会議一覧権限</td><td>会議一覧や詳細の閲覧、およびダウンロードができるかどうかを制御します</td><td></td></tr><tr><td><strong>会議記録管理権限</strong></td><td>-</td><td>閲覧できる会議記録の範囲を制御します。チェックを入れていない場合は自分が参加した会議のみ、チェックを入れた場合は組織内のすべての会議を閲覧できます（詳しくは <a href="/maiagent-user-guide/ja/meeting-records/access-control.md">会議アクセス権限</a>をご覧ください）</td></tr><tr><td><strong>開発者権限</strong></td><td>API 呼び出し履歴権限</td><td>API 呼び出し履歴の閲覧を制御します</td></tr><tr><td><strong>組織権限</strong></td><td>組織概要権限</td><td>組織概要ページの閲覧を制御します</td></tr><tr><td>アクティビティログ権限</td><td>アクティビティログ機能の閲覧を制御します</td><td></td></tr></tbody></table>

{% hint style="info" %}
**権限階層の説明**

* 主権限にチェックを入れると、その主権限の下のすべての子権限が自動的に含まれます
* 一部の子権限のみにチェックを入れることもでき、より細かい権限制御を実現できます
* ユーザーの最終的な権限は、システムのデフォルトロールとカスタムロールの権限を合算した結果になります
  {% endhint %}

#### 権限設定の説明 <a href="#permission-settings" id="permission-settings"></a>

1. ロールを追加して権限を割り当てる

右上の「<mark style="color:blue;">ロールの追加</mark>」をクリックすると、新しいロールの名前を入力し、そのロールが保有できる権限にチェックを入れられます。

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-dad561e86191c3565a4403894f91fe41119d2a0e%2F%E6%88%AA%E5%9C%96%202025-04-25%20%E4%B8%AD%E5%8D%8812.35.29.png?alt=media" alt=""><figcaption></figcaption></figure>

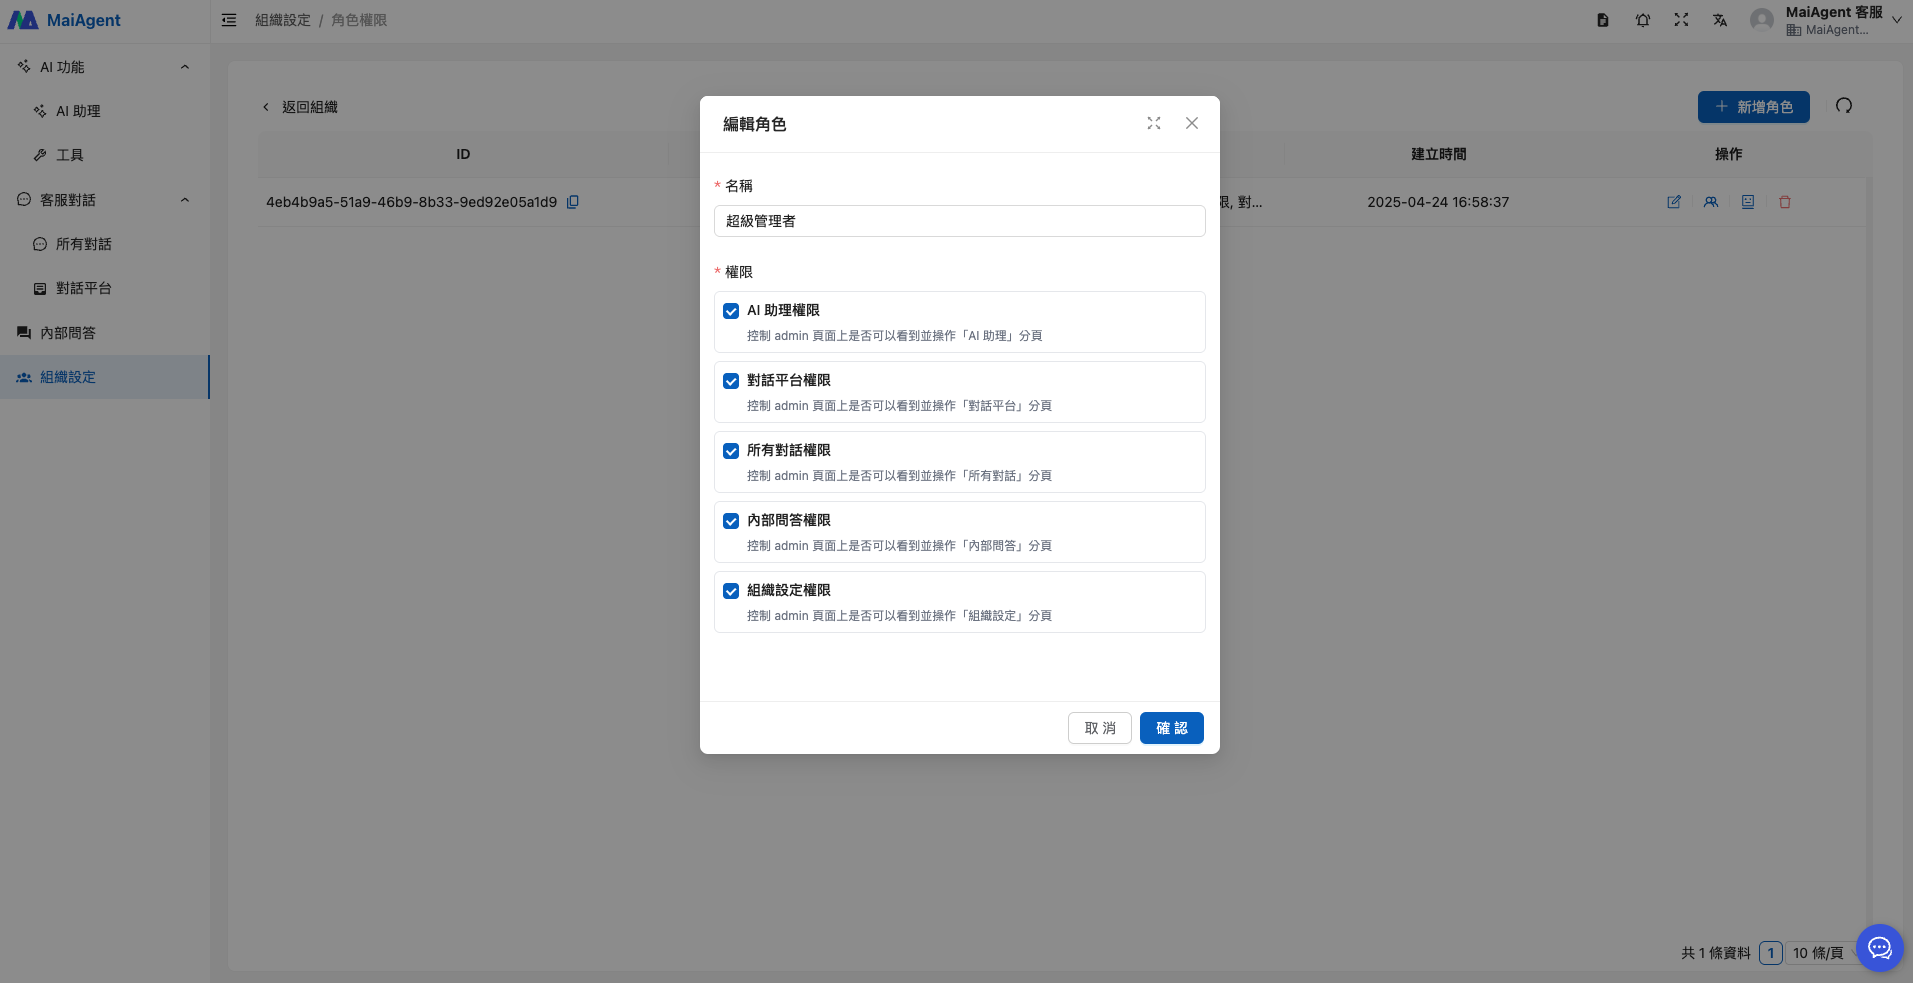
2. 名前と権限を編集する

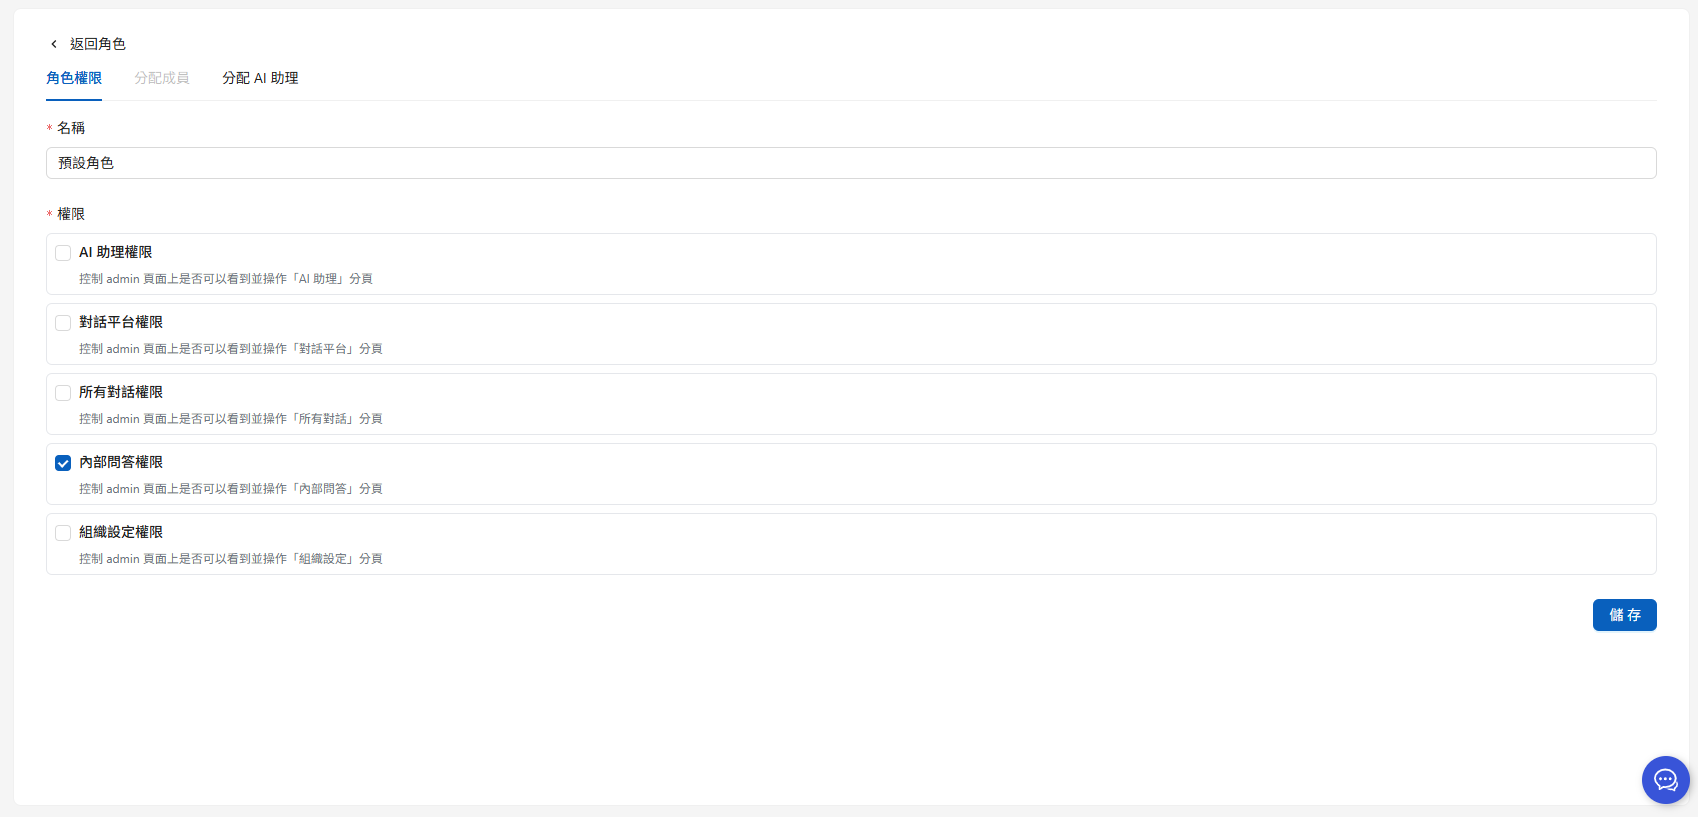
編集ページに入り、ロールの名前を編集して、そのロールが保有できる権限を改めてチェックします。

<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-8e7e84d5ff15c6546152be890d61ab6a5ba00e98%2Fimage%20(222).png?alt=media" alt=""><figcaption></figcaption></figure>

ロールの定義に応じて、組織メンバーが左側メニューの関連する機能タブを閲覧または使用できるかどうかを決められます。チェックボックスで各権限を有効／無効にし、右下の「<mark style="color:blue;">保存</mark>」ボタンをクリックして設定を適用します。

#### 指定したロールで AI Gateway を使用できるようにする <a href="#enable-ai-gateway-for-role" id="enable-ai-gateway-for-role"></a>

社内でモデル管理者だけが AI Gateway を閲覧する必要がある場合は、その管理者が所属するロールにのみ権限を付与できます。

1. <mark style="color:blue;">組織設定</mark>に移動し、<mark style="color:blue;">ロール権限</mark>を開きます。
2. ロールを追加する場合は、<mark style="color:blue;">ロールの追加</mark>をクリックしてロール名を入力します。既存のロールの<mark style="color:blue;">ロール権限</mark>を直接編集することもできます。
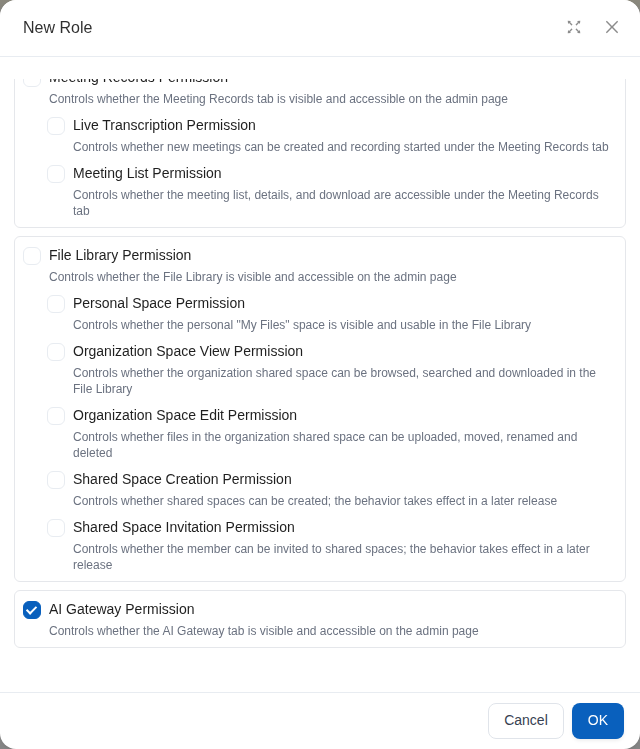
3. <mark style="color:blue;">AI Gateway 権限（AI Gateway Permission）</mark>にチェックを入れ、<mark style="color:blue;">確認</mark>をクリックします。英語版の画面では、ボタンに<mark style="color:blue;">OK</mark>と表示されます。
4. モデル管理者をこのロールに割り当てます。メンバーが管理画面に再度アクセスすると、左側メニューに AI Gateway が表示されます。この権限を持たないメンバーにはメニューが表示されず、関連ページにも直接アクセスできません。また、AI Gateway API リクエストもシステムによって拒否されます。

<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-87a186a534fe69fc7247cfb7c71bdd9067dff353%2Fai-gateway-role-permission.png?alt=media" alt="ロール権限ダイアログで AI Gateway 権限を選択した状態"><figcaption><p>AI Gateway 権限を選択すると、このロールのメンバーが AI Gateway を表示してアクセスできるようになります</p></figcaption></figure>

{% hint style="info" %}
メンバーの最終的な権限は、デフォルトロールとすべてのカスタムロールの権限を合算したものです。メンバーに AI Gateway が引き続き表示される場合は、そのメンバーが所属するほかのロールも確認してください。
{% endhint %}

<div><figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-0783b87df996b84d88fde0fcbf55926789f81eb5%2Fimage.png?alt=media" alt=""><figcaption><p>左側メニューページ</p></figcaption></figure> <figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-bf24dfee27f455c732ba32d0f28059823e729872%2Fimage.png?alt=media" alt=""><figcaption><p>ロール権限設定ページ</p></figcaption></figure></div>

***

### 権限の利用シーン <a href="#permission-use-cases" id="permission-use-cases"></a>

企業が MaiAgent でカスタマーサポートシステムを構築する場合を想定します。

#### シーン 1：新人カスタマーサポート担当者 <a href="#use-case-new-agent" id="use-case-new-agent"></a>

「**問い合わせ権限**」のみを付与します。

* **理由**：入社したばかりで、製品知識と会社の方針を素早く学ぶ必要があるためです
* **回避できる問題**：不慣れな状態のカスタマーサポート担当者が、誤って顧客の対話記録を削除したり、重要な AI アシスタントの設定を変更したりするのを防ぎます

#### シーン 2：ベテランカスタマーサポート <a href="#use-case-senior-agent" id="use-case-senior-agent"></a>

「問い合わせ権限」+「カスタマーサポート対話権限（すべての対話）」

* **理由**：経験が豊富で、複雑なクレーム対応や新人指導をサポートする必要があるためです
* **回避できる問題**：それでも AI 機能権限は付与せず、カスタマーサポート担当者が誤って AI アシスタントの設定を変更し、すべての顧客が誤った回答を受け取る事態を防ぎます

#### シーン 3：AI アシスタント管理者 <a href="#use-case-ai-admin" id="use-case-ai-admin"></a>

「AI 機能権限」+「AgentOps 権限」

* **理由**：AI アシスタントの回答品質の管理と最適化を担当するためです
* **回避できる問題**：カスタマーサポート対話権限は付与せず、顧客のプライバシーデータに触れないようにします

***

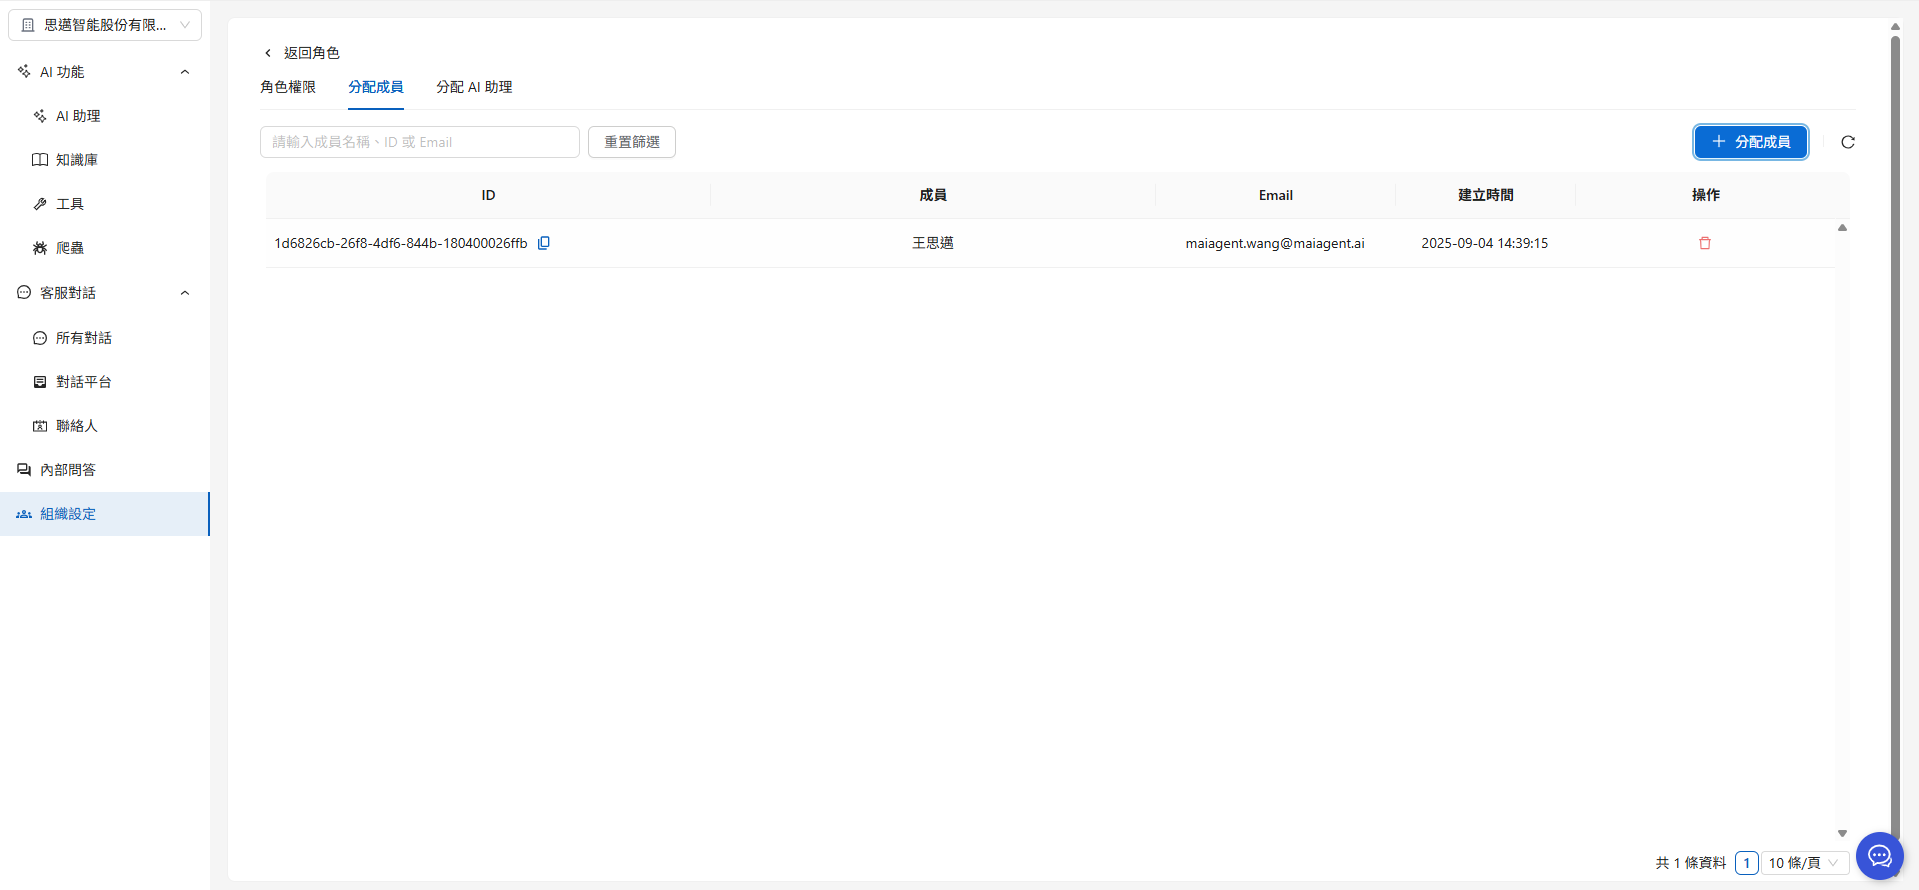
### メンバーの割り当て <a href="#assign-members" id="assign-members"></a>

作成したロールを、組織内のメンバーに割り当てることができます。

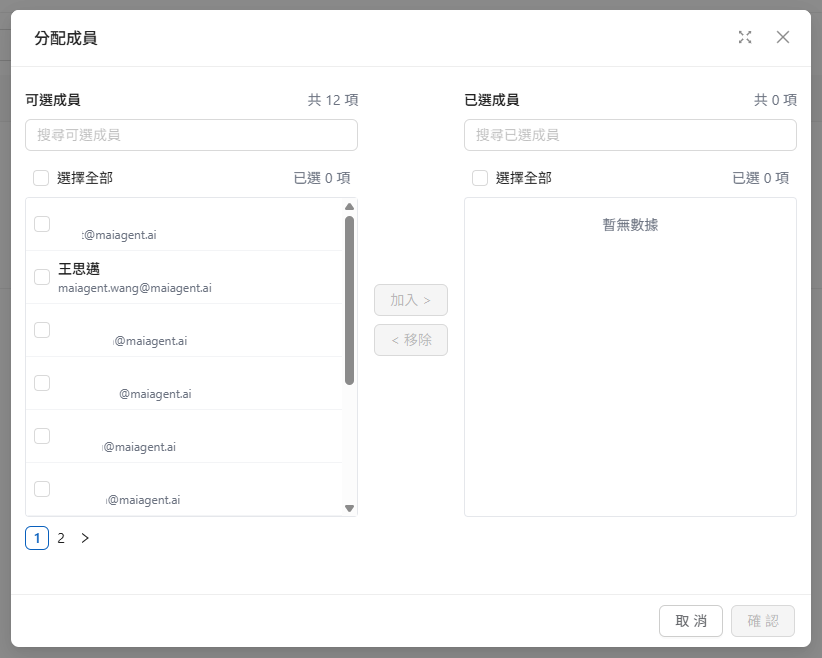
1. メンバー割り当てページに入ります
2. 「<mark style="color:blue;">+メンバーの割り当て</mark>」ボタンをクリックします

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-b3104a6291189bc44c585c77c3cc8c94797960ff%2F%E6%96%B0%E5%A2%9E%E7%B5%84%E7%B9%94%E6%88%90%E5%93%A1%20(2).png?alt=media" alt=""><figcaption></figcaption></figure>

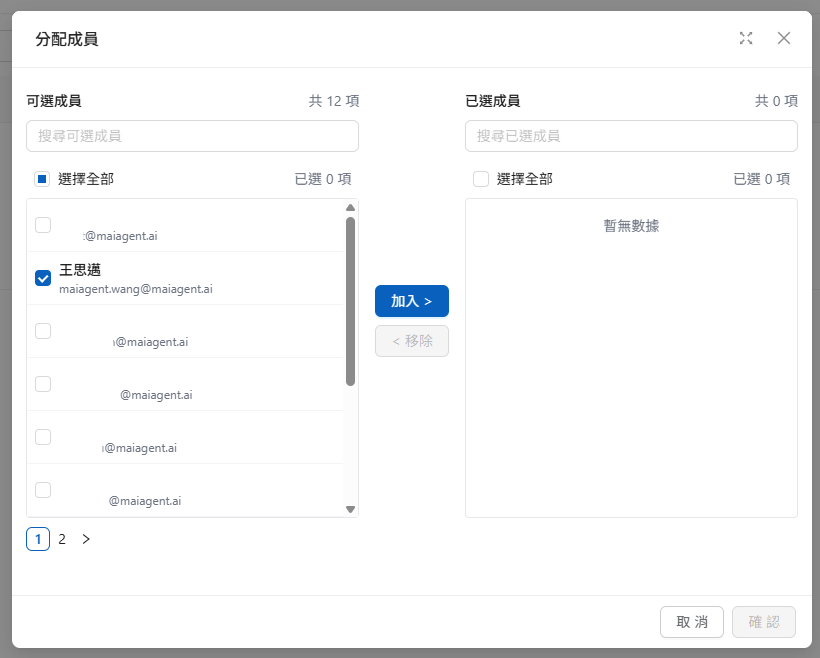
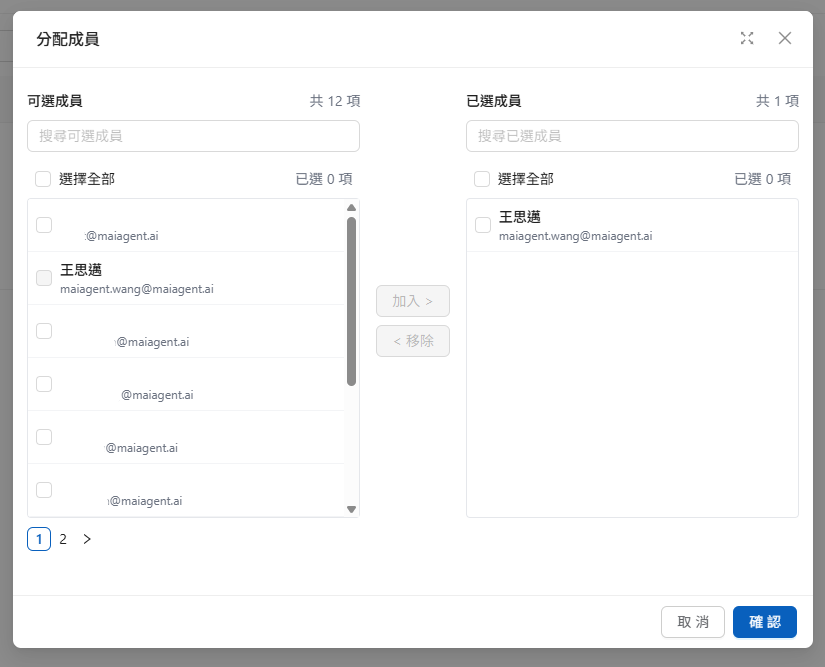
3. 追加したいメンバーを選択し、中央の「<mark style="color:blue;">追加 ></mark>」ボタンをクリックします
4. 最後に右下の「<mark style="color:blue;">確認</mark>」ボタンをクリックして設定を完了します

<div><figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-36547435fc643a09591d13cfa3d9efbe12e28b78%2F%E8%9E%A2%E5%B9%95%E6%93%B7%E5%8F%96%E7%95%AB%E9%9D%A2%202025-09-04%20142922.png?alt=media" alt=""><figcaption><p>追加したいメンバーを選択</p></figcaption></figure> <figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-08c284c6fca180484427fc56972522a9ed230c69%2F%E8%9E%A2%E5%B9%95%E6%93%B7%E5%8F%96%E7%95%AB%E9%9D%A2%202025-09-04%20143151.png?alt=media" alt=""><figcaption><p>追加をクリック</p></figcaption></figure> <figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-b8d25203866b826023d42962551ebf6149bc4f3e%2Fimage.png?alt=media" alt=""><figcaption><p>追加が完了したら確認をクリック</p></figcaption></figure></div>

先ほど追加したメンバーがメンバーリストに表示されます。

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-8eedab66df00e193bba1dc59a334947650fe0127%2Fimage.png?alt=media" alt=""><figcaption></figcaption></figure>

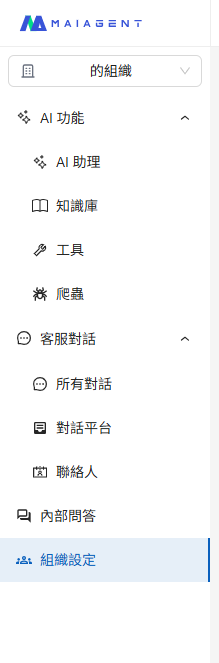
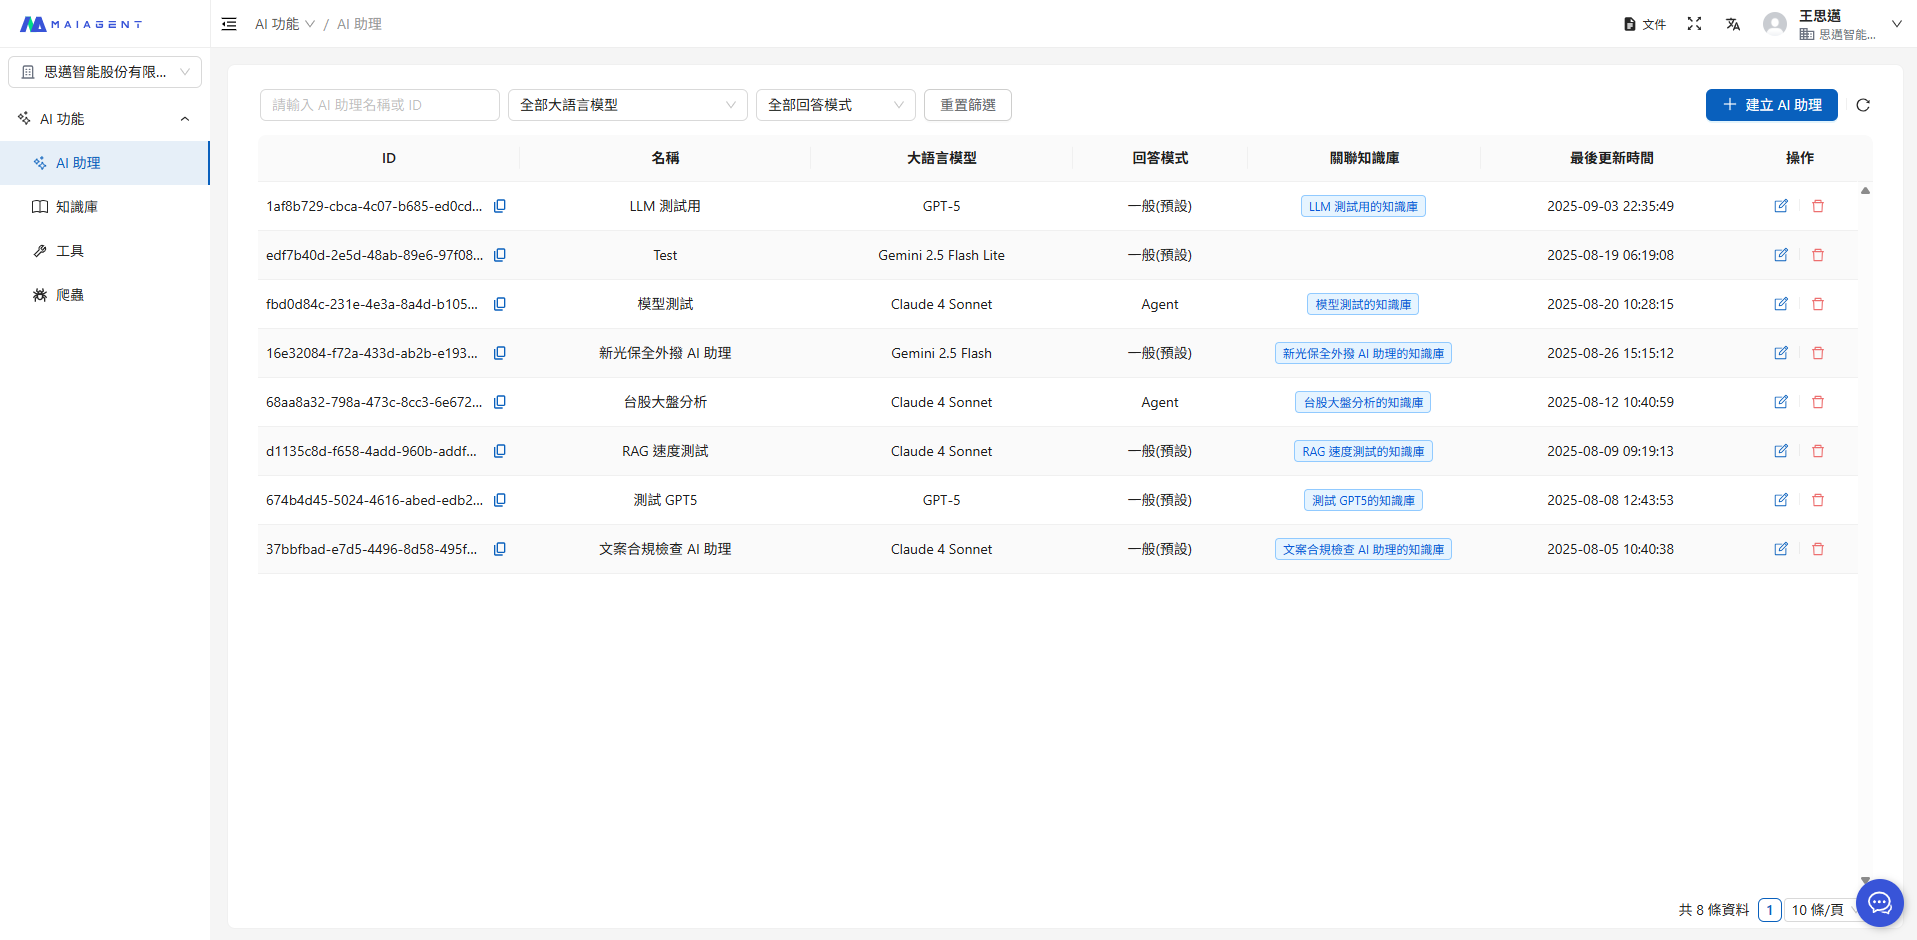
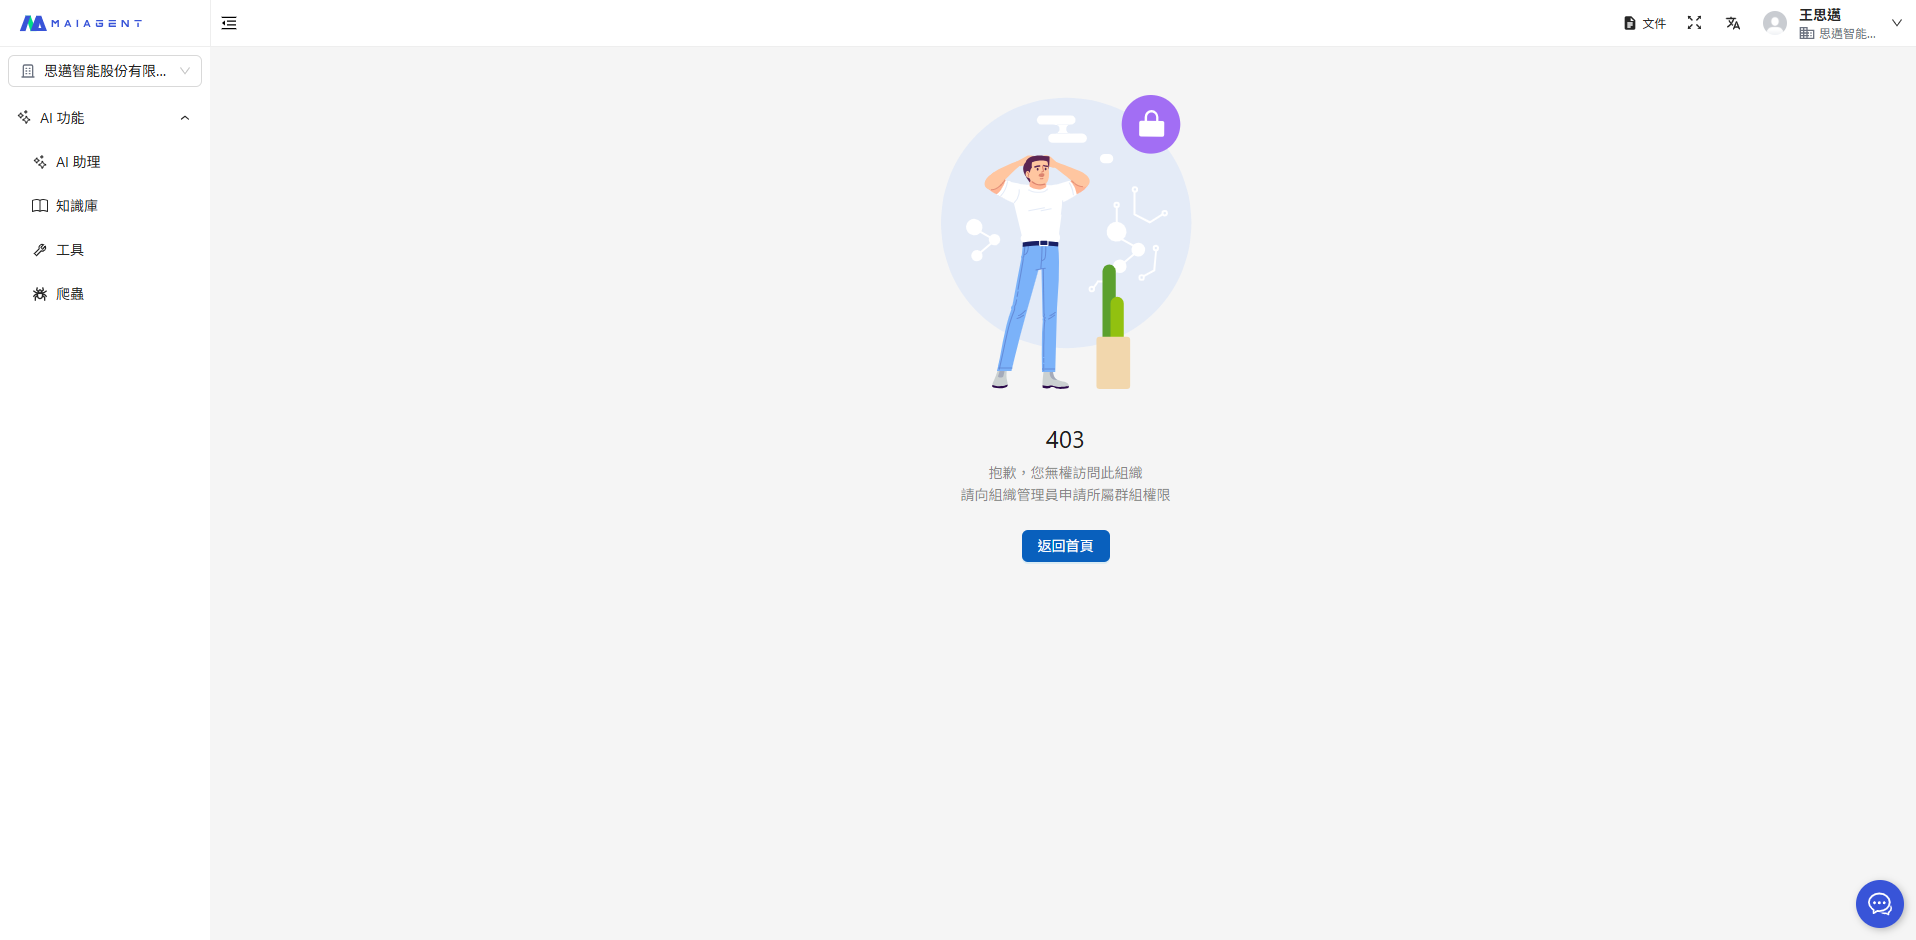
追加後、メンバーは AI アシスタント権限のみを持つため、左側メニューには AI アシスタント機能のメニューのみが表示され、カスタマーサポート対話や組織設定などのその他の機能は左側リストに表示されません。メンバーがアクセス権限のない機能に入ると、権限なしの説明画面が表示されます。

<div><figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-aeeba7c85790addbde803ff76419df613991d6a8%2Fimage.png?alt=media" alt=""><figcaption><p>更新後の権限ページ</p></figcaption></figure> <figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-b932395e30752c688534003935d5f76603a04eaf%2Fimage.png?alt=media" alt=""><figcaption><p>権限なしの説明画面</p></figcaption></figure></div>

このようにすることで、そのメンバーは AI アシスタント機能のみを使用でき、その他の変更はできなくなります。

{% hint style="info" %}
複数のメンバーに一括でロールを割り当てる必要がありますか？[メンバー管理：メンバーと権限の一括管理](https://docs.maiagent.ai/maiagent-user-guide/ja/org/roles/pages/pWmy4qKrm035yWZYzsSA#進階操作批次成員與權限管理) をご参照ください。
{% endhint %}

***

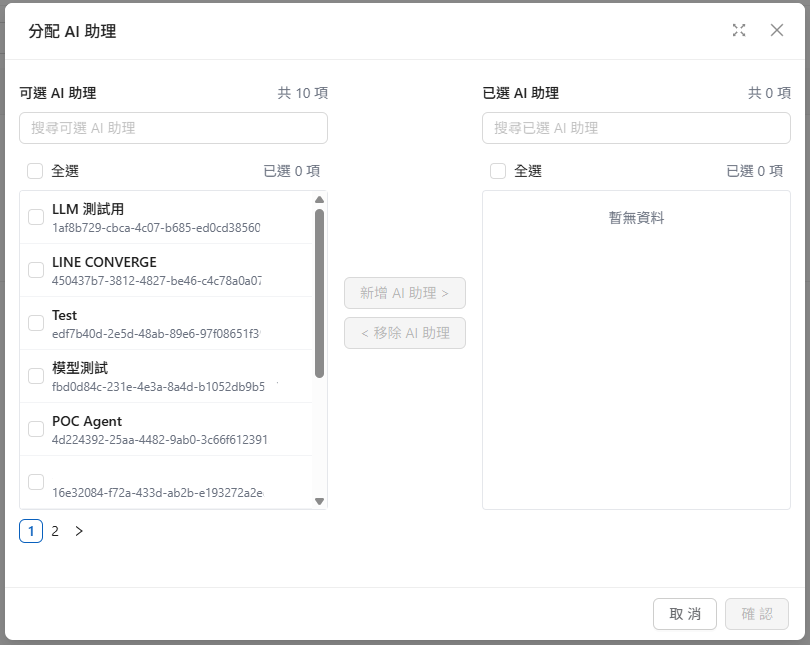
### AI アシスタントの割り当て <a href="#assign-chatbots" id="assign-chatbots"></a>

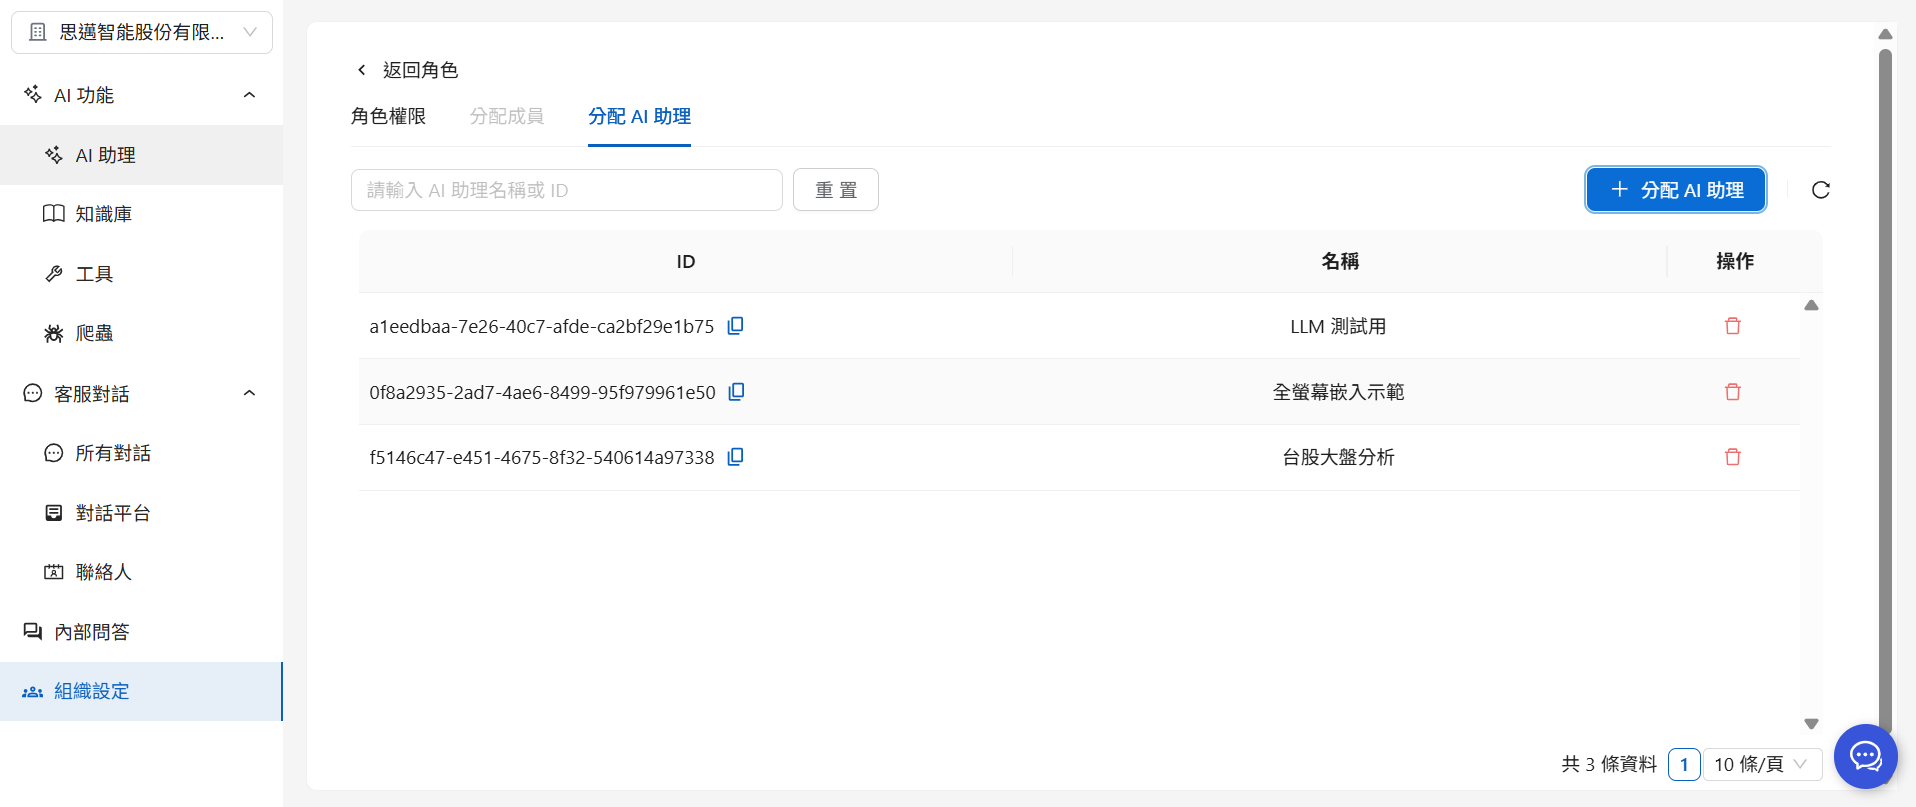
ロールが使用できる AI アシスタントを制限し、ナレッジベースのデータをロール権限に応じて確実に分けて使用できます。

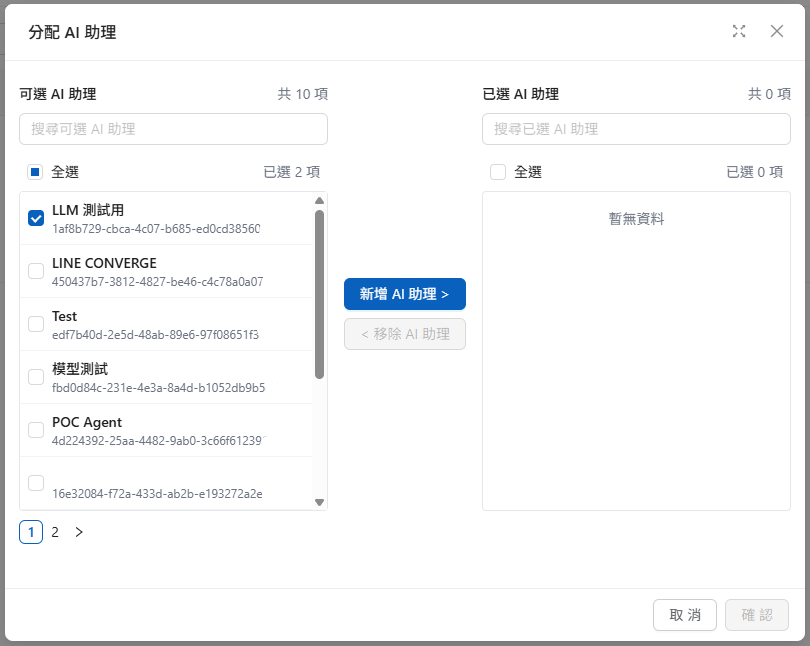
1. 「<mark style="color:blue;">AI アシスタントの割り当て</mark>」ページに入ります
2. 「<mark style="color:blue;">+AI アシスタントの割り当て</mark>」ボタンをクリックします

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-9ff2a8eba77bdcdf9c2cda579ef4f524c1096c4e%2F%E6%96%B0%E5%A2%9E%E7%B5%84%E7%B9%94%E6%88%90%E5%93%A1%20(3).png?alt=media" alt=""><figcaption></figcaption></figure>

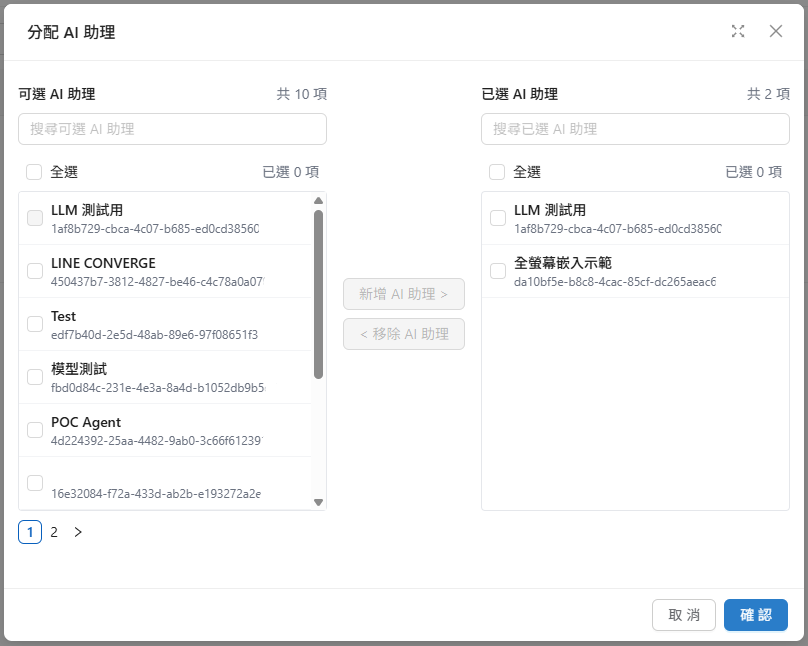
3. 追加したい AI アシスタントを選択し、中央の「<mark style="color:blue;">追加 ></mark>」ボタンをクリックします
4. 最後に右下の「<mark style="color:blue;">確認</mark>」ボタンをクリックして設定を完了します

<div><figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-e74fbf807830171ad39b2f04e86197a19dc9c54a%2F%E8%9E%A2%E5%B9%95%E6%93%B7%E5%8F%96%E7%95%AB%E9%9D%A2%202025-09-04%20145640.png?alt=media" alt=""><figcaption><p>追加したい AI アシスタントを選択</p></figcaption></figure> <figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-e26142170b1eab88b4369102e908b8f60589daed%2F%E8%9E%A2%E5%B9%95%E6%93%B7%E5%8F%96%E7%95%AB%E9%9D%A2%202025-09-04%20145705.png?alt=media" alt=""><figcaption><p>中央の AI アシスタント追加をクリック</p></figcaption></figure> <figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-dabf9685dcea42a7f524261060e7d40e0c1b1556%2F%E8%9E%A2%E5%B9%95%E6%93%B7%E5%8F%96%E7%95%AB%E9%9D%A2%202025-09-04%20145716.png?alt=media" alt=""><figcaption><p>追加が完了したら確認をクリック</p></figcaption></figure></div>

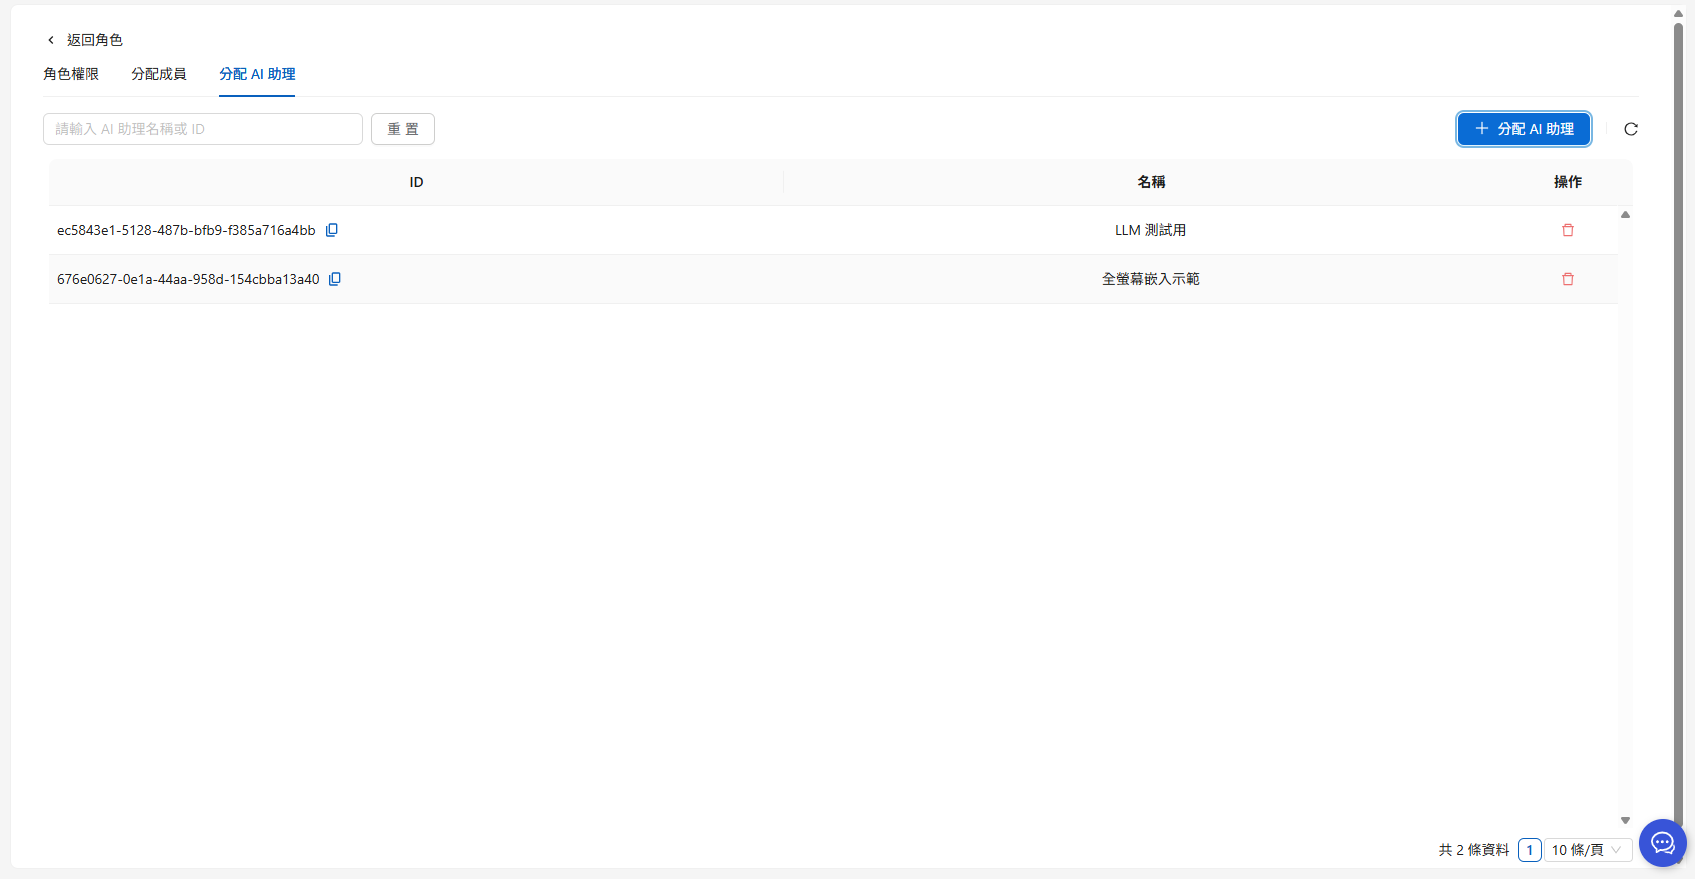
追加後、先ほど選択した AI アシスタントがリストに表示されます。

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-424c73c0f017d69b29da22fa0d87f2f565cc0bc0%2Fimage.png?alt=media" alt=""><figcaption></figcaption></figure>

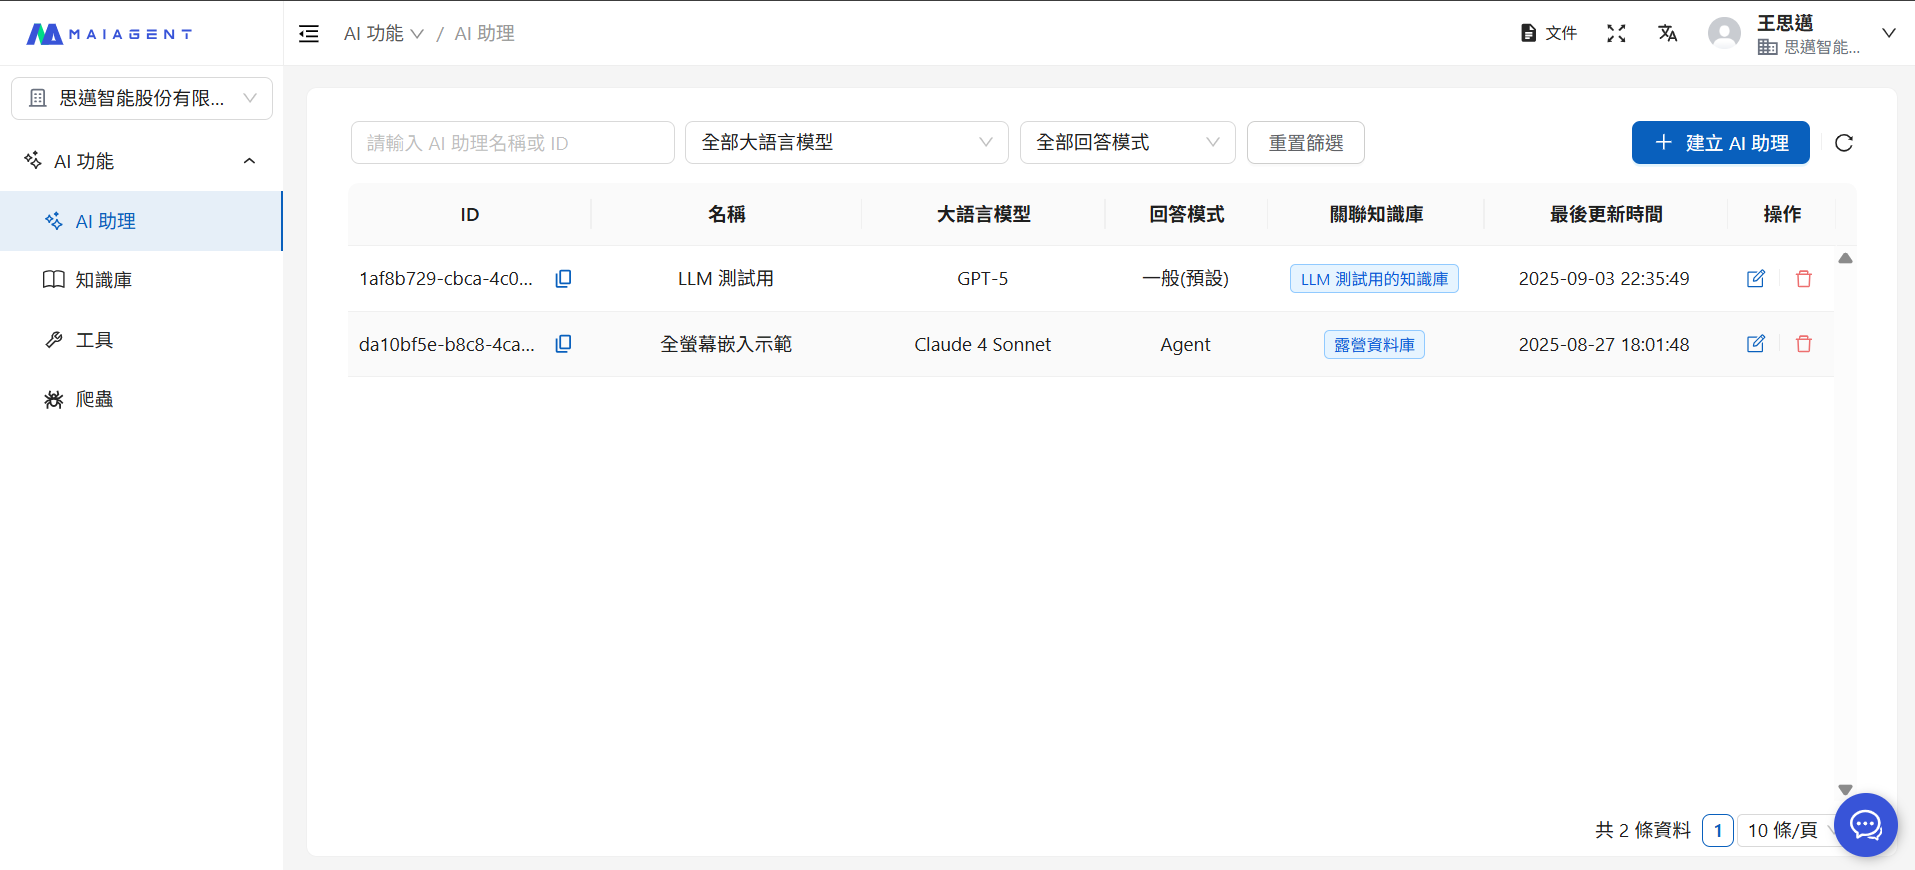
完了後、そのロールのユーザーは割り当てられた AI アシスタントのみを閲覧・使用できます。

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-0c6c85f1d10a3c86b839f709492fc5083bdf97d3%2Fimage.png?alt=media" alt=""><figcaption></figcaption></figure>

{% hint style="info" %}
オーナーロールはすべての AI アシスタントへのアクセス権限を自動的に保有するため、手動で割り当てる必要はありません。
{% endhint %}

***

### ナレッジベースの割り当て <a href="#assign-knowledge-bases" id="assign-knowledge-bases"></a>

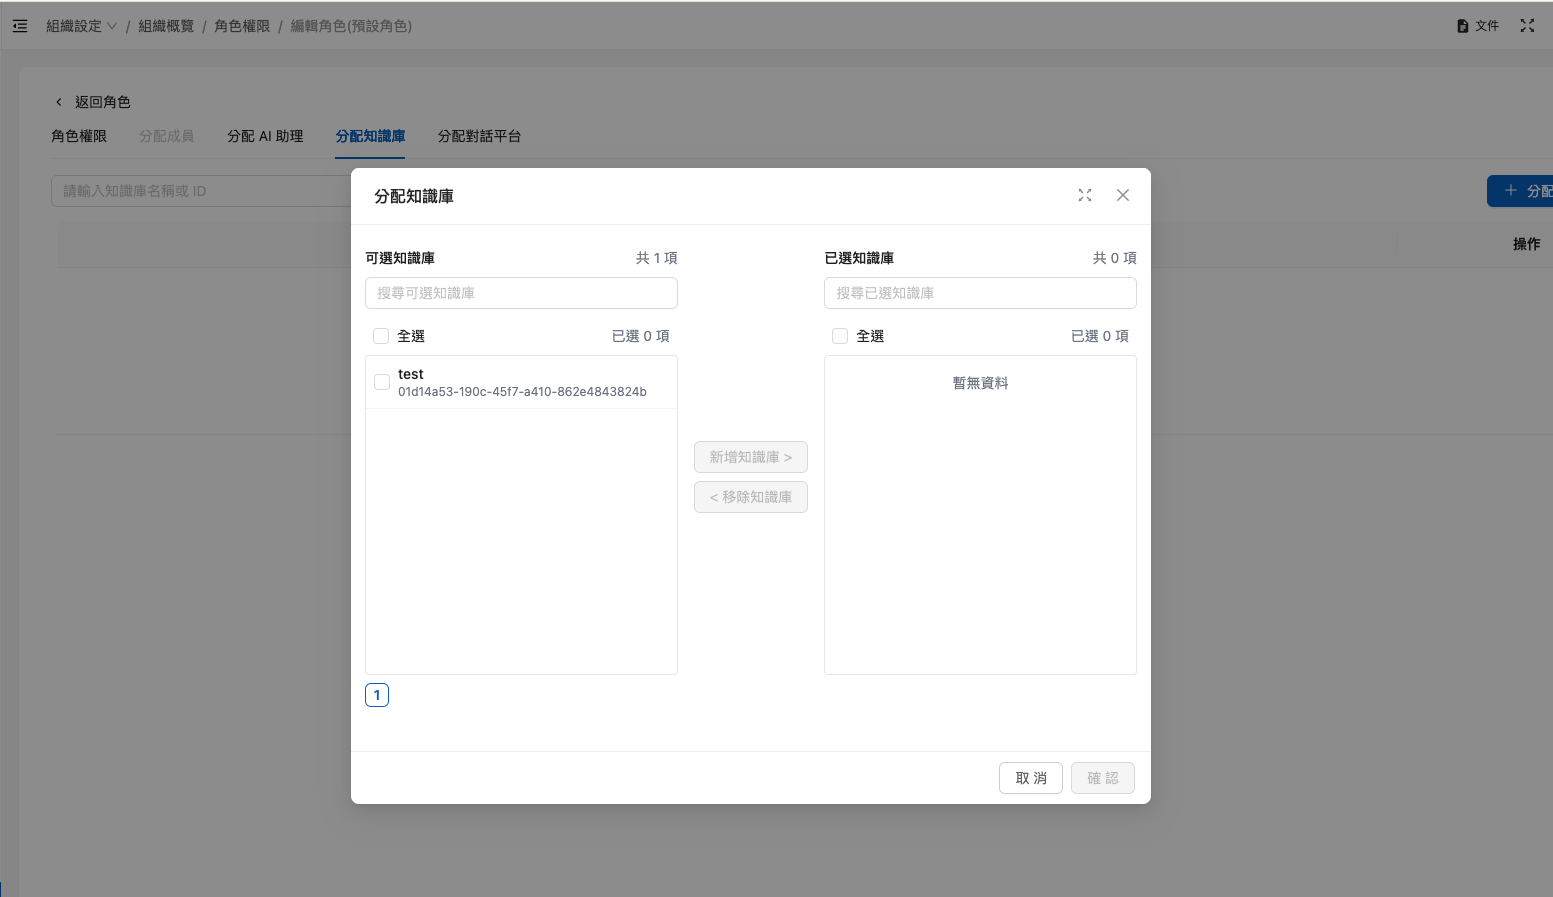
ロールがアクセスできるナレッジベースを制限し、機密データに特定のロールのみがアクセスできるようにします。

1. 「<mark style="color:blue;">ナレッジベースの割り当て</mark>」ページに入ります
2. 「<mark style="color:blue;">+ナレッジベースの割り当て</mark>」ボタンをクリックします

<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-72ad6d9cc82f7f49be5f647154ebb4f4052a018b%2F%E6%88%AA%E5%9C%96%202025-12-10%20%E4%B8%8B%E5%8D%883.28.14.png?alt=media" alt=""><figcaption></figcaption></figure>

3. 追加したいナレッジベースを選択し、中央の「<mark style="color:blue;">追加 ></mark>」ボタンをクリックします
4. 最後に右下の「<mark style="color:blue;">確認</mark>」ボタンをクリックして設定を完了します

追加後、先ほど選択したナレッジベースがリストに表示されます。

**利用シーン：**

* **研究開発部門**：技術文書のナレッジベースのみにアクセスできます
* **営業部門**：製品説明と見積もりのナレッジベースのみにアクセスできます
* **人事部門**：従業員ハンドブックのナレッジベースのみにアクセスできます

{% hint style="info" %}
オーナーロールはすべてのナレッジベースへのアクセス権限を自動的に保有するため、手動で割り当てる必要はありません。
{% endhint %}

***

### 対話プラットフォームの割り当て <a href="#assign-inboxes" id="assign-inboxes"></a>

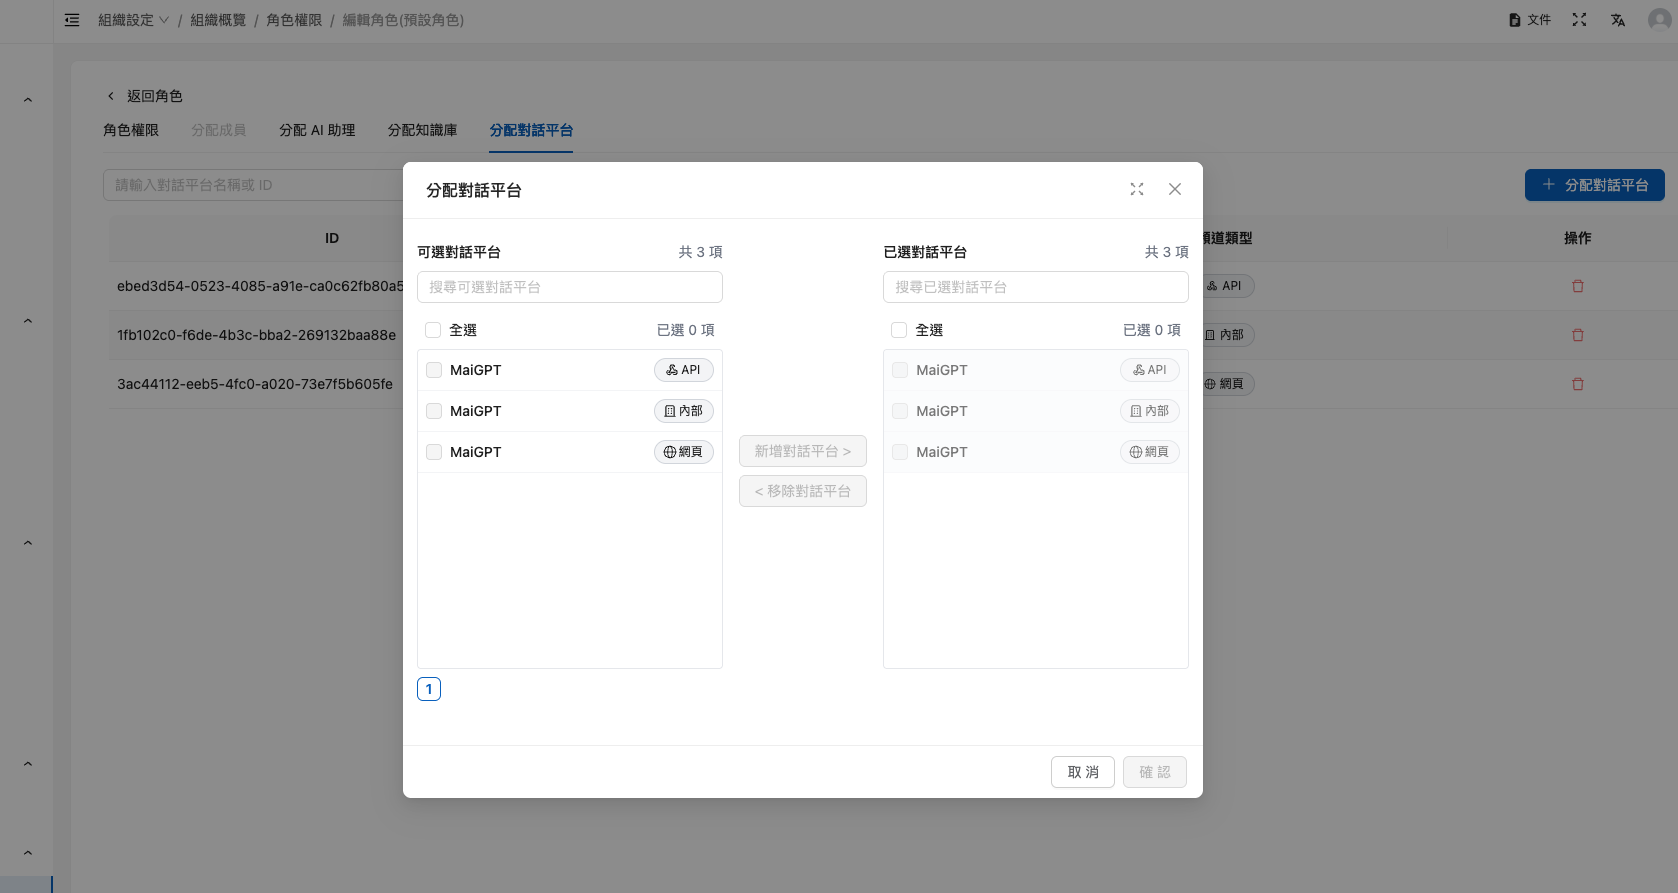
ロールが使用できる対話プラットフォームを制限し、チームごとに異なるカスタマーサポートチャネルを担当させることができます。

1. 「<mark style="color:blue;">対話プラットフォームの割り当て</mark>」ページに入ります
2. 「<mark style="color:blue;">+対話プラットフォームの割り当て</mark>」ボタンをクリックします

<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-03e43b011a67553fc83ff974bbfefe4f6a42b47e%2F%E6%88%AA%E5%9C%96%202025-12-10%20%E4%B8%8B%E5%8D%883.28.49.png?alt=media" alt=""><figcaption></figcaption></figure>

3. 追加したい対話プラットフォームを選択し、中央の「<mark style="color:blue;">追加 ></mark>」ボタンをクリックします
4. 最後に右下の「<mark style="color:blue;">確認</mark>」ボタンをクリックして設定を完了します

追加後、先ほど選択した対話プラットフォームがリストに表示されます。

**利用シーン：**

* **LINE カスタマーサポートチーム**：LINE 対話プラットフォームのみにアクセスできます
* **ウェブサイトカスタマーサポートチーム**：Web Chat 対話プラットフォームのみにアクセスできます
* **VIP カスタマーサポートチーム**：すべての対話プラットフォームにアクセスできます

{% hint style="info" %}
オーナーロールはすべての対話プラットフォームへのアクセス権限を自動的に保有するため、手動で割り当てる必要はありません。
{% endhint %}

***

### デフォルトロール <a href="#default-role-setting" id="default-role-setting"></a>

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-50690b7ae204091c72ebc773e4f37365032afbe9%2Fimage.png?alt=media" alt=""><figcaption></figcaption></figure>

デフォルトロールは組織の作成時に自動生成され、すべてのユーザーの基礎ロールとなります。ユーザーロールの内容を適用する際に特別な指定がなければ、システムはデフォルトロール内のすべての権限設定を自動的に適用します。

> デフォルトロールの権限設定は最も低い権限レベルにすることをおすすめします。これにより、他のロールの設定がデフォルトロールに上書きされるのを防げます。

***

### 権限の処理 <a href="#permission-handling" id="permission-handling"></a>

ユーザーが複数のロールに同時に割り当てられている場合、MaiAgent は以下の権限処理ロジックを採用します。

#### 権限の和集合の原則 (Union Principle) <a href="#permission-union-principle" id="permission-union-principle"></a>

\*\*「最大権限」戦略を採用：\*\*ユーザーはすべてのロールの権限の和集合を取得します。つまり、最も広範な操作権限を保有します。

{% hint style="info" %}
**わかりやすく言うと：**

1 人のメンバーが複数のロールに同時に属している場合、いずれか 1 つのロールの権限のみではなく、すべてのロール権限の和集合を取得します。
{% endhint %}

**例の説明：**

```
メンバー B は以下のロールを同時に持っています：
├─ カスタマーサポートロール：問い合わせ権限 + すべての対話権限
└─ マーケティングロール：AI 機能権限（AI アシスタント） + すべての対話権限

→ メンバー B の有効な権限：問い合わせ権限 + すべての対話権限 + AI アシスタント権限
   （重複する権限は重ねて加算されず、1 回のみ計算されます）
```

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-0acf4935e240d8735ff6ef35be56b48b883d476c%2Fplayma%20(11).png?alt=media" alt=""><figcaption></figcaption></figure>

#### 権限の適用順序 <a href="#permission-apply-order" id="permission-apply-order"></a>

システムは以下の順序で権限を計算します。

```
ステップ 1：「デフォルトロール」権限を適用
        ↓ （自動、すべてのメンバーが保有）
ステップ 2：「カスタムロール A」権限を適用
        ↓ （管理者が割り当て）
ステップ 3：「カスタムロール B」権限を適用
        ↓ （管理者が割り当て）
最終権限 = ステップ 1 + ステップ 2 + ステップ 3
```

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-edd15e090b569de26e3b7557531619ada7b6afb1%2Fplayma%20(5).png?alt=media" alt=""><figcaption></figcaption></figure>

1. **デフォルトロール**（自動割り当て）
   * 組織の作成時に自動生成されます
   * すべてのユーザーにデフォルトロールの権限が自動的に適用されます
2. **カスタムロール**（割り当て順）
   * 後から割り当てたロールは既存の権限と統合されます
   * 既存の権限は上書きされず、権限が追加されるだけです

{% hint style="warning" %}
**重要なポイント：**

* 後から割り当てたロールが既存の権限を「上書きすることはありません」
* 権限がさらに「追加」されるだけです
* 新しいロールを割り当てて権限を「減らす」ことはできません

**権限を減らすには、次のいずれかを行う必要があります：**

1. 対象メンバーをそのロールから削除する、または
2. ロール自体の権限設定を変更する
   {% endhint %}

#### ロールの和集合の例 <a href="#role-union-example" id="role-union-example"></a>

**状況：**

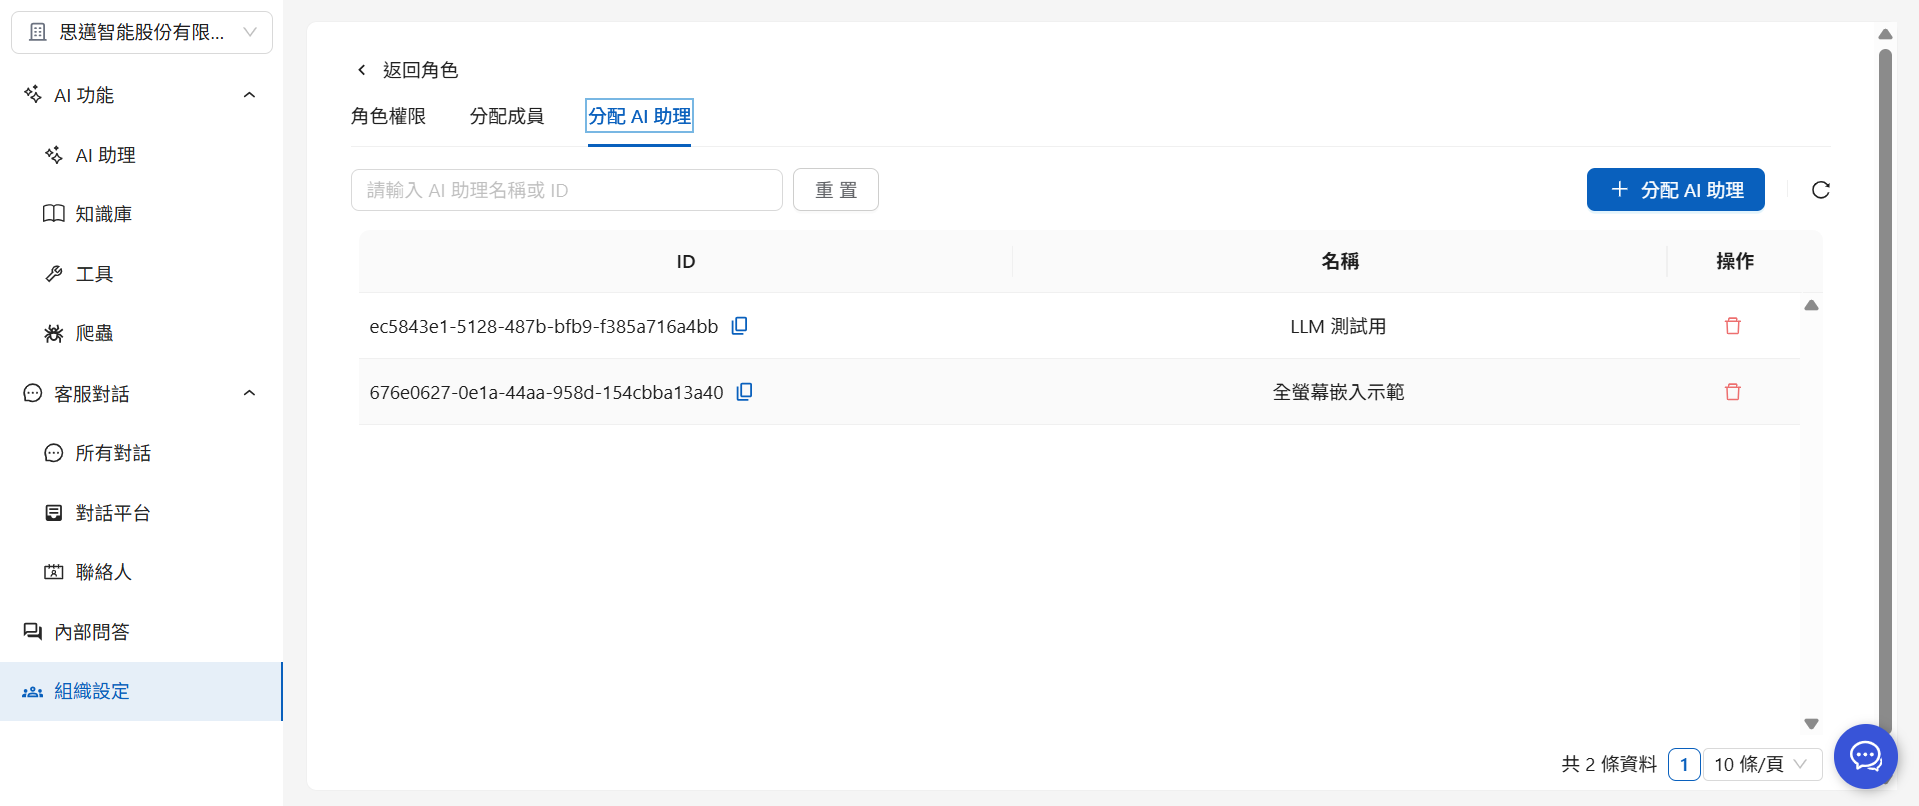
* デフォルトロールには 3 つの AI アシスタントが関連付けられています
* カスタムロールには 2 つの AI アシスタントのみが関連付けられています

<div><figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-f47ba5e92e8929b76d33612db1965dd2e12acc02%2Fimage.png?alt=media" alt=""><figcaption><p>デフォルトロール</p></figcaption></figure> <figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-61026ebb12a7688dcb50445a3a8d66bed58b6817%2Fimage.png?alt=media" alt=""><figcaption><p>カスタムロール</p></figcaption></figure></div>

\*\*結果：\*\*ユーザーがカスタムロールに割り当てられていても、デフォルトロールに関連付けられた設定との和集合が適用され、最終的に 3 つの AI アシスタントを使用できます。

<figure><img src="https://1593648278-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fmzb5NG9GDzFP2YDKeYVl%2Fuploads%2Fgit-blob-5541e4d6b9d2a5c2b182f708cd5cfb9c4fc39fef%2Fimage.png?alt=media" alt=""><figcaption></figcaption></figure>

{% hint style="info" %}
このため、他のロールの権限制御に影響しないよう、デフォルトロールの権限を最小限に設定することをおすすめします。
{% endhint %}

#### 権限の削除 <a href="#permission-removal" id="permission-removal"></a>

ユーザーをロールから削除すると、次のようになります。

* **カスタムロールを削除した場合**：そのロール固有の権限を失いますが、他のロールの権限は保持されます
* **デフォルトロールは削除できません**：すべてのユーザーは常にデフォルトロールに所属します
* **権限チェック**：システムがユーザーの有効な権限を再計算します

**例：**

```
メンバー A の元の権限：問い合わせ + AI 機能 + カスタマーサポート対話
                         ↓
「AI 機能開発」ロールを削除
                         ↓
メンバー A の有効な権限：問い合わせ + カスタマーサポート対話
```

***

### トラブルシューティング <a href="#troubleshooting" id="troubleshooting"></a>

#### よくある問題：ユーザーに想定される機能が表示されない、または想定を超える機能を使用できる <a href="#faq-user-cannot-see-expected-features" id="faq-user-cannot-see-expected-features"></a>

1. ユーザーが所属するすべてのロールを確認し、デフォルトロールに過剰な権限が付与されていないかも確認します
2. ユーザーにブラウザのキャッシュを削除して再ログインするよう依頼します

#### 権限監査の推奨事項 <a href="#permission-audit-recommendations" id="permission-audit-recommendations"></a>

* ユーザーへのロールの割り当てが適切か定期的に確認します
* 退職したメンバーへのロールの割り当てをすべて削除します

***

### よくある質問 <a href="#faq" id="faq"></a>

#### Q：新しいメンバーにより多くの権限を付与するにはどうすればよいですか？ <a href="#faq-grant-more-permissions" id="faq-grant-more-permissions"></a>

管理者は、次の方法でメンバーに追加のロールを割り当てることができます。

* **個別のメンバー**：メンバーリストで対象のメンバーをクリックし、ロールを手動で追加します
* **一括割り当て**：[メンバー管理：メンバーと権限の一括管理](https://docs.maiagent.ai/maiagent-user-guide/ja/org/roles/pages/pWmy4qKrm035yWZYzsSA#進階操作批次成員與權限管理)機能を使用し、Excel で複数のメンバーにロールを一括して割り当てます
* **EIP 自動同期**：EIP でログインする場合、EIP 側でロールを設定すると、ログイン時に自動的に同期されます（[サードパーティログイン（SSO）](/maiagent-user-guide/ja/org/sso.md)）

#### Q：デフォルトロールを Excel で一括割り当てできないのはなぜですか？ <a href="#faq-default-role-excel-batch" id="faq-default-role-excel-batch"></a>

デフォルトロールはすべてのメンバーが自動的に持つ基本ロールです。システムが各メンバーに自動的に割り当てるため、Excel で割り当てる必要はなく、割り当ても許可されていません。

#### Q：オーナーロールに AI アシスタント、ナレッジベース、対話プラットフォームを割り当てられないのはなぜですか？ <a href="#faq-owner-role-cannot-assign-resources" id="faq-owner-role-cannot-assign-resources"></a>

オーナーロールはすべてのリソースへの完全なアクセス権限を持つため、追加の割り当ては不要です。システムは、組織内のすべてのリソースへのアクセス権限をオーナーロールに自動的に付与します。

#### Q：権限の階層構造とは何ですか？ <a href="#faq-permission-hierarchy-meaning" id="faq-permission-hierarchy-meaning"></a>

MaiAgent の権限は親子階層構造を採用しています。たとえば、「AI 機能権限」はメイン権限で、その下に「AI アシスタント権限」「ナレッジベース権限」「クローラー権限」「ツール権限」などの子権限があります。メイン権限を選択するとすべての子権限が自動的に含まれます。また、一部の子権限のみを選択して、より詳細に制御することもできます。


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.

Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:

```
GET https://docs.maiagent.ai/maiagent-user-guide/ja/org/roles/role-permission.md?ask=<question>&goal=<endgoal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.