> For the complete documentation index, see [llms.txt](https://docs.maiagent.ai/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.maiagent.ai/maiagent-user-guide/ja/org/overview.md).

# 組織とメンバーの管理

組織・ロール・メンバーの 3 階層構造と、ロールに含まれる 3 つの要素（機能権限、作成権限、リソースの割り当て）について説明します。初めて組織を設定する前に、このページをお読みください。

## 組織とメンバー管理とは？ <a href="#what-is-organization-member-management" id="what-is-organization-member-management"></a>

MaiAgent の組織とメンバー管理は、会社に「デジタルオフィス」を開設するようなものです。まず会社を 1 つの組織として作成し、その中に部門（ロール）を設け、各部門が利用できるものを決めてから、メンバーを該当する部門に追加します。

この設計は **RBAC**（Role-Based Access Control、ロールベースアクセス制御）に基づいています。権限は個人ではなく、ロールに設定します。

{% hint style="info" %}
**かんたんに説明すると：**

RBAC は「先に役職を設定し、その後にメンバーを役職へ追加する」方式です。まず「カスタマーサポート担当」ができることを定義し、そのロールにメンバーを追加すると、各メンバーはカスタマーサポート担当のすべての権限を自動的に取得します。一人ずつ設定する必要はありません。
{% endhint %}

***

## 3 階層構造：組織 → ロール → メンバー <a href="#three-tier-structure" id="three-tier-structure"></a>

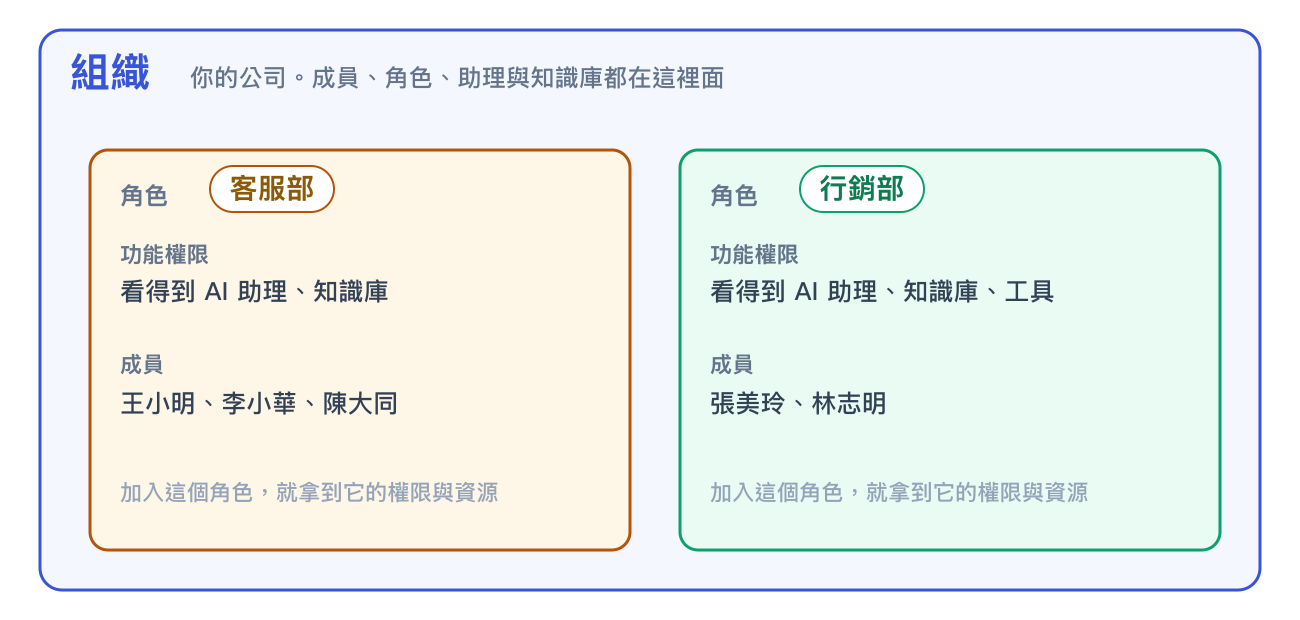
<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-1e68b73f3dd87c7d0aacaaa5f90d0f5444f7912f%2Forg-structure.png?alt=media" alt="組織、ロール、メンバーの 3 階層構造"><figcaption><p>1 つの組織には複数のロールがあり、メンバーはロールに参加すると、そのロールの権限とリソースを取得します。</p></figcaption></figure>

<table><thead><tr><th width="140">階層</th><th width="220">会社での位置付け</th><th>説明</th></tr></thead><tbody><tr><td><strong>組織</strong></td><td>会社</td><td>最上位の管理単位です。メンバー、ロール、AI アシスタント、ナレッジベースは、いずれかの組織に属します。組織同士は完全に分離されています。</td></tr><tr><td><strong>ロール</strong></td><td>部門または役職</td><td>権限とリソースのコンテナです。1 人のメンバーが複数のロールに同時に所属でき、権限はすべてのロールを合わせたものになります。</td></tr><tr><td><strong>メンバー</strong></td><td>従業員</td><td>組織内のユーザーです。メンバー自身には権限がなく、所属するロールからすべての権限を取得します。</td></tr></tbody></table>

***

## 1 つのロールに含まれるもの <a href="#what-a-role-holds" id="what-a-role-holds"></a>

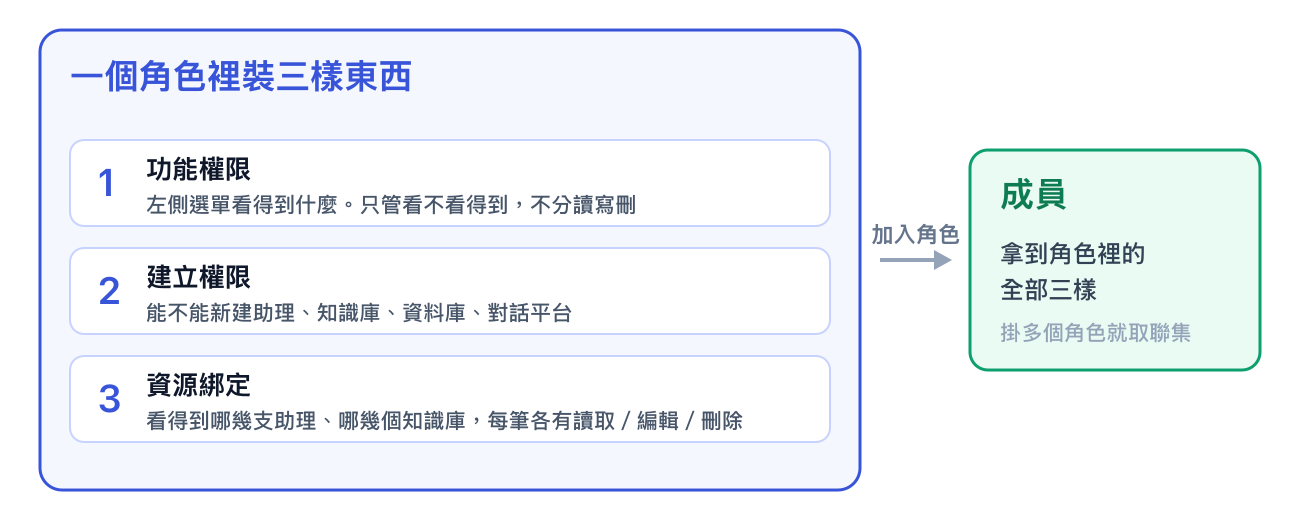
権限を「作成／読み取り／更新／削除」の枠組みで考えることもありますが、プラットフォームではそのように区分していません。1 つのロールには次の 3 つの要素があり、すべてが同時に適用されます。

<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-5b0f9f797f33ee2191be97491b9767429d8e5dd6%2Forg-role-contents.png?alt=media" alt="ロールに含まれる 3 つの要素：機能権限、作成権限、リソースの割り当て"><figcaption><p>メンバーがアシスタントを作成できるようにするには、機能権限の「AI アシスタント」と、作成権限の「AI アシスタントの新規作成を許可」の両方を有効にします。</p></figcaption></figure>

<table><thead><tr><th width="150">レイヤー</th><th width="250">決定する内容</th><th>設定場所</th></tr></thead><tbody><tr><td><strong>機能権限</strong></td><td>左側メニューに表示される項目です。表示の有無のみを制御し、読み取り・編集・削除は区別しません。</td><td>ロールの<mark style="color:blue;">ロール権限</mark>タブです。親権限にチェックを入れると、その配下のすべての子権限が自動的に含まれます。一部の子権限だけを選択することもできます。</td></tr><tr><td><strong>作成権限</strong></td><td>アシスタント、ナレッジベース、データベース、対話プラットフォームを新規作成できるかどうかを決定します。</td><td>各リソース割り当てタブの上部にある「新規作成を許可」のチェックボックスです。</td></tr><tr><td><strong>リソースの割り当て</strong></td><td>どのアシスタントやナレッジベースを利用できるかを決定します。各項目には、読み取り・編集・削除の 3 つのスイッチがあります。</td><td>ロールの<mark style="color:blue;">AI アシスタントを割り当て</mark>、<mark style="color:blue;">ナレッジベースを割り当て</mark>などのタブです。</td></tr></tbody></table>

{% hint style="info" %}
**かんたんに説明すると：**

機能権限は「どの部屋が見えるか」、作成権限は「部屋の中に新しいものを作れるか」、リソースの割り当ては「部屋の中にあるどのアイテムを利用・変更できるか」を決めます。3 本の鍵はすべてロールに設定され、メンバーはロールに参加するとその鍵を取得します。
{% endhint %}

### ロールに割り当てられるリソース <a href="#assignable-resources" id="assignable-resources"></a>

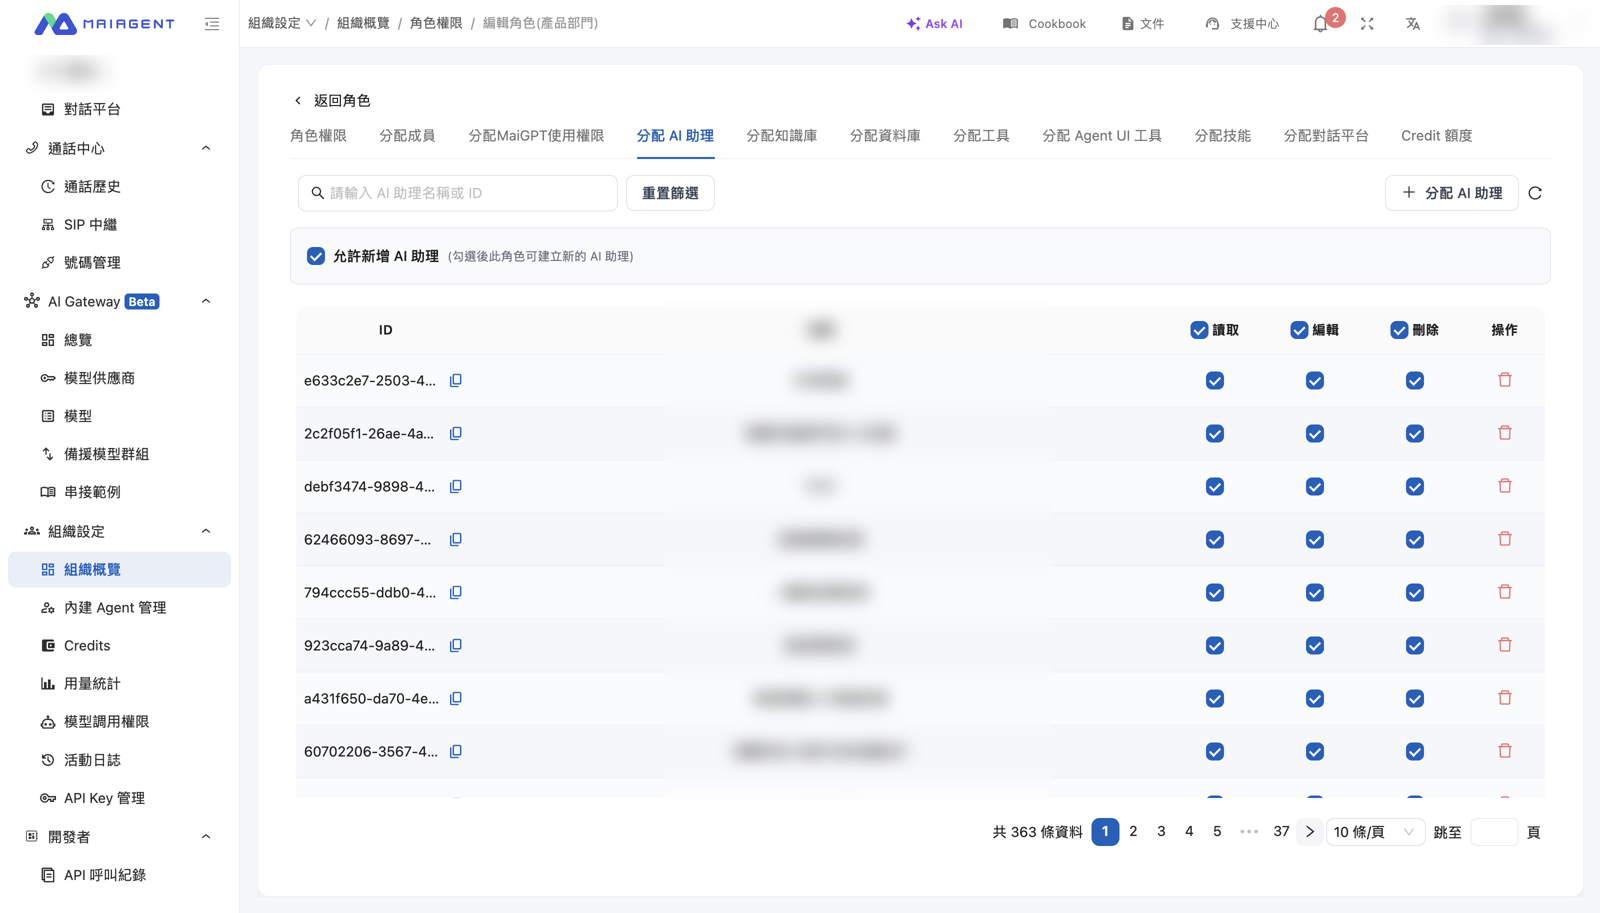
ロール編集ページのタブには、割り当て可能なリソースが表示されます。

* **AI アシスタント**、**ナレッジベース**、**データベース**、**対話プラットフォーム**：それぞれに読み取り／編集／削除の権限があります
* **ツール**、**スキル**、**Agent UI ツール**：ロールのメンバーがアシスタントに追加できる機能コンポーネントです
* **MaiGPT 利用権限**：このロールのメンバーが MaiGPT を利用できるかどうかを決定します
* **Credit 上限**：このロールの利用上限です。詳しくは [Credit の料金体系](/maiagent-user-guide/ja/org/credits.md)をご覧ください

<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-35a58fc73f8a7799cbbf9f69149587f18c42bdc1%2Frole-design-assign-chatbots.png?alt=media" alt="ロール編集ページの AI アシスタント割り当てタブ"><figcaption><p>ロール編集ページ：上部のタブには割り当て可能なリソースが表示されます。「新規作成を許可」は作成権限、各行の読み取り／編集／削除はリソースの割り当てを設定します。</p></figcaption></figure>

***

## コアコンセプト <a href="#core-concepts" id="core-concepts"></a>

### 3 種類のロール <a href="#role-types" id="role-types"></a>

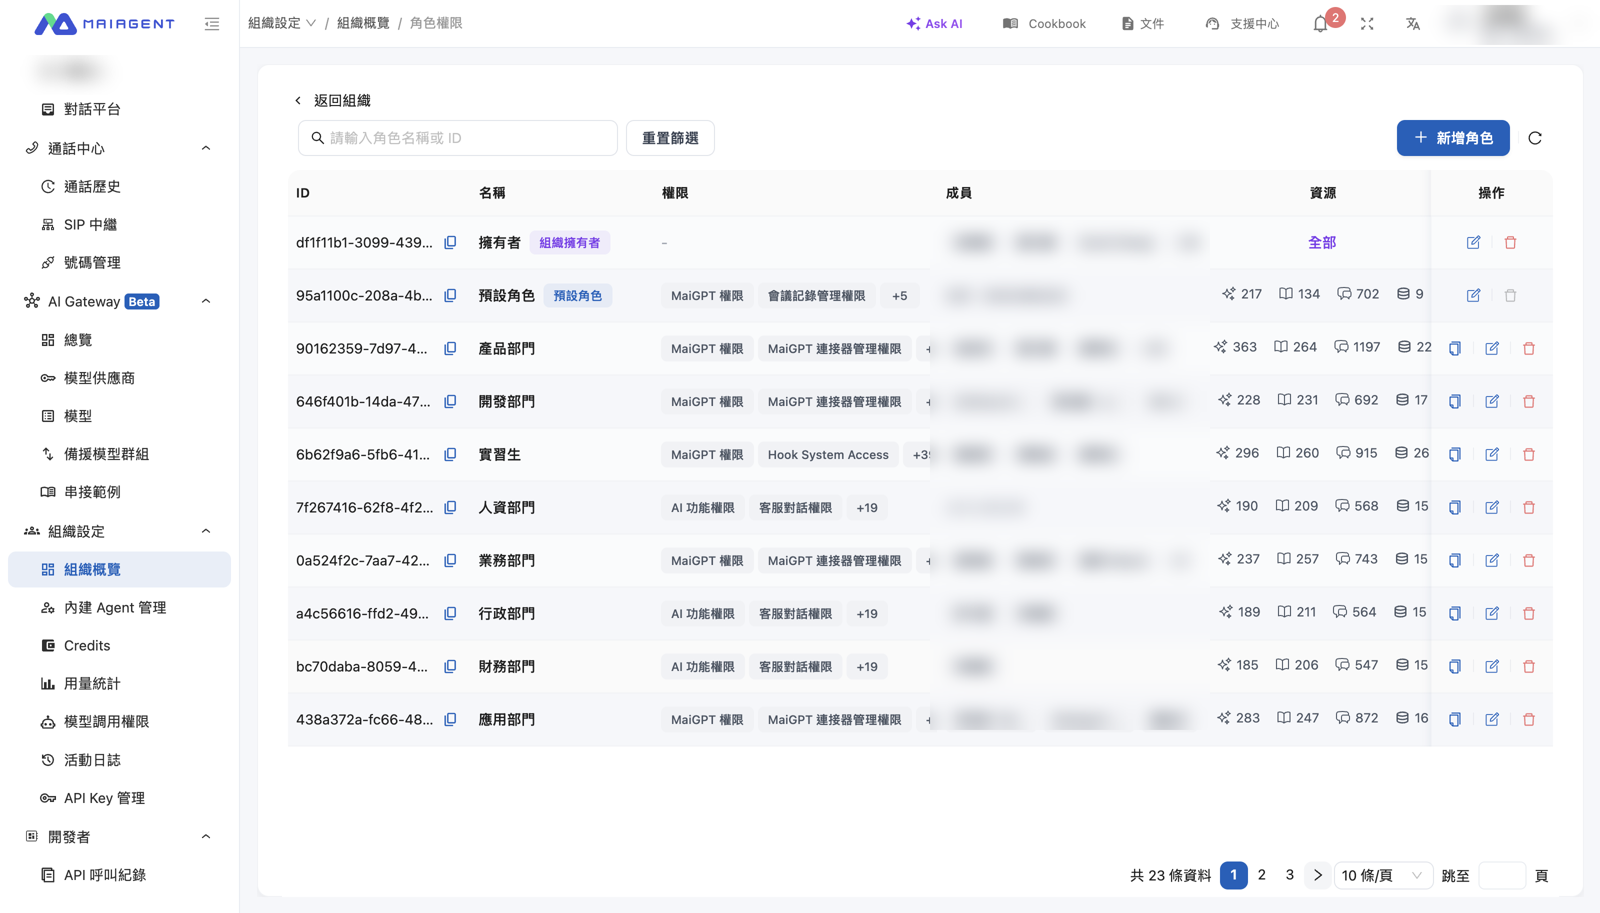
<table><thead><tr><th width="150">タイプ</th><th width="250">含まれるメンバー</th><th>特性</th></tr></thead><tbody><tr><td><strong>オーナー</strong></td><td>組織の作成者、または指定された管理者</td><td>すべての権限チェックを省略し、組織内の全リソースを表示・変更できます。複数のオーナーを設定できます。</td></tr><tr><td><strong>デフォルトロール</strong></td><td>自動的に所属する全メンバー</td><td>このロールに付与した権限は全社で利用でき、割り当てたアシスタントは全員に表示されます。最低限の権限だけを残し、リソースは割り当てないことをおすすめします。</td></tr><tr><td><strong>カスタムロール</strong></td><td>割り当てられたメンバー</td><td>部門や役職ごとに作成できます。複製や一括割り当ても可能です。</td></tr></tbody></table>

<figure><img src="https://2584873290-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FTvHx8hgwYGDTLD3A7xoW%2Fuploads%2Fgit-blob-3d1c9633678d3a9d5a13981ad57674eb4e02d3b4%2Forg-roles-list.png?alt=media" alt="ロール権限管理の一覧"><figcaption><p>ロール一覧：オーナー、デフォルトロール、カスタムロールごとに、権限、メンバー、割り当て済みリソースの数が表示されます。</p></figcaption></figure>

### 2 種類のメンバー <a href="#member-types" id="member-types"></a>

<table><thead><tr><th width="150">タイプ</th><th>権限の範囲</th></tr></thead><tbody><tr><td><strong>オーナー</strong></td><td>すべてです。組織設定、ロール、メンバーを管理できます。</td></tr><tr><td><strong>一般メンバー</strong></td><td>デフォルトロールの権限に、割り当てられたすべてのロールの権限を加えた範囲です。</td></tr></tbody></table>

{% hint style="warning" %}
**表示範囲はロールだけで決まり、作成者は関係ありません。** アシスタントを割り当てたロールのメンバーは、そのアシスタントを表示できます。「自分が作成した」という理由で追加の権限が付与されることはありません。アシスタントを作成者本人だけに表示するには、1 人につき 1 つのロールを作成する必要があります。手順については、[ロール権限設計ガイド](/maiagent-user-guide/ja/org/roles/role-design-guide.md)をご覧ください。
{% endhint %}

***

## 推奨する設定順序 <a href="#setup-guide" id="setup-guide"></a>

{% hint style="success" %}

1. **組織を作成します**：[組織管理](/maiagent-user-guide/ja/org/organization.md)をご覧ください
2. **ログイン方法を接続します**：会社のアカウントでログインする場合は、先に[外部ログイン（SSO）](/maiagent-user-guide/ja/org/sso.md)を設定します。メンバーのメールアドレスは SSO と一致させる必要があります
3. **デフォルトロールを制限します**：最低限の権限だけを残し、リソースは割り当てません
4. **ロールを作成します**：部門や役職ごとに作成し、機能権限と作成権限を選択します。詳しくは[ロール権限管理](/maiagent-user-guide/ja/org/roles/role-permission.md)をご覧ください
5. **リソースを割り当てます**：アシスタントやナレッジベースなどをロールに割り当て、読み取り／編集／削除を設定します。詳しくは[ロールのリソースアクセス権限](/maiagent-user-guide/ja/org/roles/group-resource-access.md)をご覧ください
6. **メンバーを追加してロールを割り当てます**：[メンバー管理](/maiagent-user-guide/ja/org/member.md)をご覧ください。人数が多い場合は一括インポートを使用します
7. **一般メンバーのアカウントでテストします**：オーナーはすべての権限チェックを省略するため、実際のメンバー画面を確認できません
   {% endhint %}

***

## 関連ページ <a href="#related-pages" id="related-pages"></a>

* [組織管理](/maiagent-user-guide/ja/org/organization.md)：組織の作成、切り替え、管理
* [ロールと権限](/maiagent-user-guide/ja/org/roles.md)：ロール権限管理、リソースアクセス権限、メンバーフィルター、ロールと連絡先の違い、ロール権限設計ガイド
* [メンバー管理](/maiagent-user-guide/ja/org/member.md)：メンバーの追加・削除、ロールの割り当て
* [外部ログイン（SSO）](/maiagent-user-guide/ja/org/sso.md)、[ID 同期（LDAP）](/maiagent-user-guide/ja/org/identity-sync.md)：会社のアカウントでのログインとメンバーの同期


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.

Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:

```
GET https://docs.maiagent.ai/maiagent-user-guide/ja/org/overview.md?ask=<question>&goal=<endgoal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.